3 erreurs ChatGPT en entreprise à éviter
Dans cet article
- En bref
- Erreur n°1 : coller des données confidentielles dans ChatGPT public
- Erreur n°2 : publier du contenu IA sans relecture ni expertise
- Erreur n°3 : laisser le Shadow AI s'installer sans gouvernance
- Une méthode simple pour corriger les trois erreurs
- Cas d'une PME en Seine-et-Marne, Seine-Saint-Denis ou Val-de-Marne
- À retenir
Vos équipes utilisent peut-être déjà ChatGPT pour rédiger un email, résumer une réunion ou préparer une analyse. Le sujet n'est donc plus de savoir si l'IA entrera dans l'entreprise, mais dans quel cadre elle sera utilisée.
Le risque vient rarement d'un outil isolé. Il vient d'une donnée copiée au mauvais endroit, d'une réponse publiée sans contrôle ou d'un usage que personne ne connaît. Ces erreurs peuvent créer un incident de confidentialité, une décision mal documentée ou une perte de confiance. Pour situer vos pratiques actuelles, vérifiez la conformité IA et RGPD de vos usages.
En bref
Les trois erreurs à corriger sont simples à nommer :
- transmettre des données personnelles, confidentielles ou des secrets dans un outil non validé ;
- publier une réponse produite par l'IA sans vérification humaine ni expertise métier ;
- laisser se développer le Shadow AI sans liste d'outils, responsable, règles ni procédure d'incident.
La réponse n'est pas d'interdire l'IA, mais de classer les usages, de limiter les données transmises et de vérifier les sorties selon leur niveau de risque.
Erreur n°1 : coller des données confidentielles dans ChatGPT public
Le copier-coller est souvent le premier réflexe : un contrat à résumer, un fichier client à nettoyer, un extrait de code à corriger ou un CV à comparer. La rapidité apparente masque pourtant plusieurs questions : quelles données sont envoyées, qui peut y accéder, combien de temps sont-elles conservées et selon quelles conditions le service les traite-t-il ?
Une information peut être confidentielle sans être une donnée personnelle. Les prix négociés, marges, plans, identifiants techniques, clés API, contrats, fichiers clients et informations couvertes par un accord de confidentialité doivent être considérés comme sensibles pour l'entreprise. Les coordonnées, données de santé, informations bancaires ou dossiers de salariés ajoutent les exigences du RGPD.
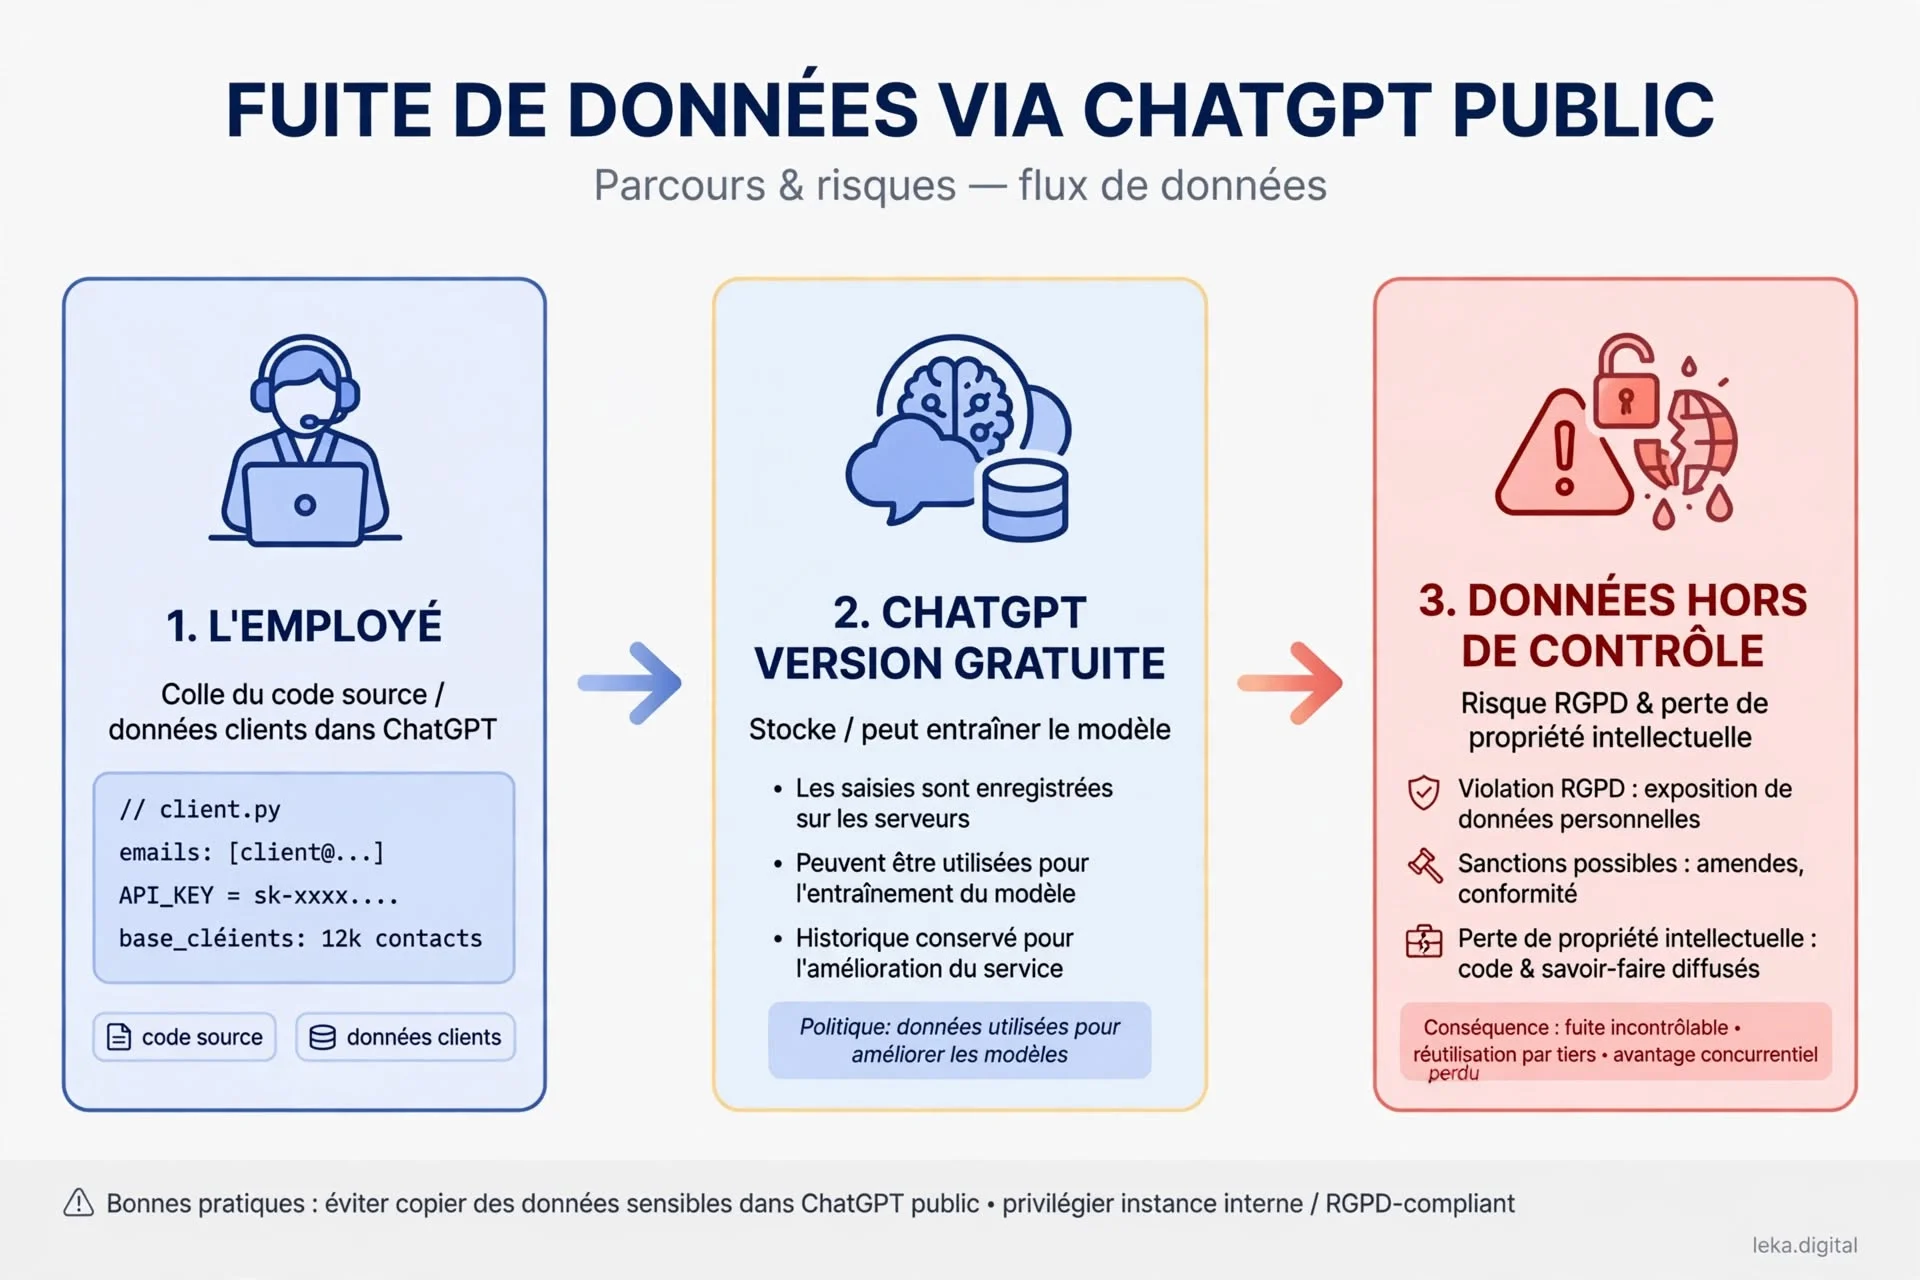
Le schéma est pédagogique : les extraits de code, identifiants et volumes affichés sont fictifs. Il ne faut pas déduire d'une illustration le fonctionnement exact d'un fournisseur.
Ce que l'entreprise risque réellement
Le risque n'est pas seulement qu'une réponse soit lue par la mauvaise personne. Il peut aussi s'agir d'un traitement sans information suffisante, d'une conservation mal maîtrisée, d'un transfert à encadrer, d'un accès trop large ou d'une impossibilité de reconstituer ce qui a été envoyé.
La CNIL rappelle les étapes à examiner pour mettre un système d'IA en conformité : finalité, données utilisées, base légale, information des personnes, sécurité et exercice des droits. Une AIPD n'est pas automatique pour chaque prompt. Elle devient nécessaire lorsque le traitement est susceptible d'engendrer un risque élevé pour les droits et libertés, selon les critères applicables.
Une offre professionnelle peut apporter des garanties contractuelles et des contrôles différents d'un compte personnel, mais elle ne rend pas n'importe quel usage conforme par magie. Vérifiez le contrat, les réglages, la conservation, les accès, les sous-traitants et la politique du fournisseur. Par exemple, OpenAI distingue les engagements de traitement de ses offres professionnelles de ceux des services grand public. Cette information doit être vérifiée au moment du choix et complétée par l'analyse de votre propre traitement.
La règle opérationnelle
Avant toute saisie, posez trois questions :
- La donnée est-elle déjà publique et réutilisable ?
- Puis-je réaliser la tâche avec des données agrégées ou anonymisées ?
- L'outil et le compte ont-ils été approuvés pour cet usage précis ?
Si la réponse est non ou incertaine, arrêtez le copier-coller et demandez une validation. Remplacez les noms, emails, adresses, numéros de dossier, signatures, montants identifiants et références contractuelles. L'anonymisation doit tenir compte du contexte : remplacer un nom par « CLIENT A » ne suffit pas si le dossier reste reconnaissable.
Erreur n°2 : publier du contenu IA sans relecture ni expertise
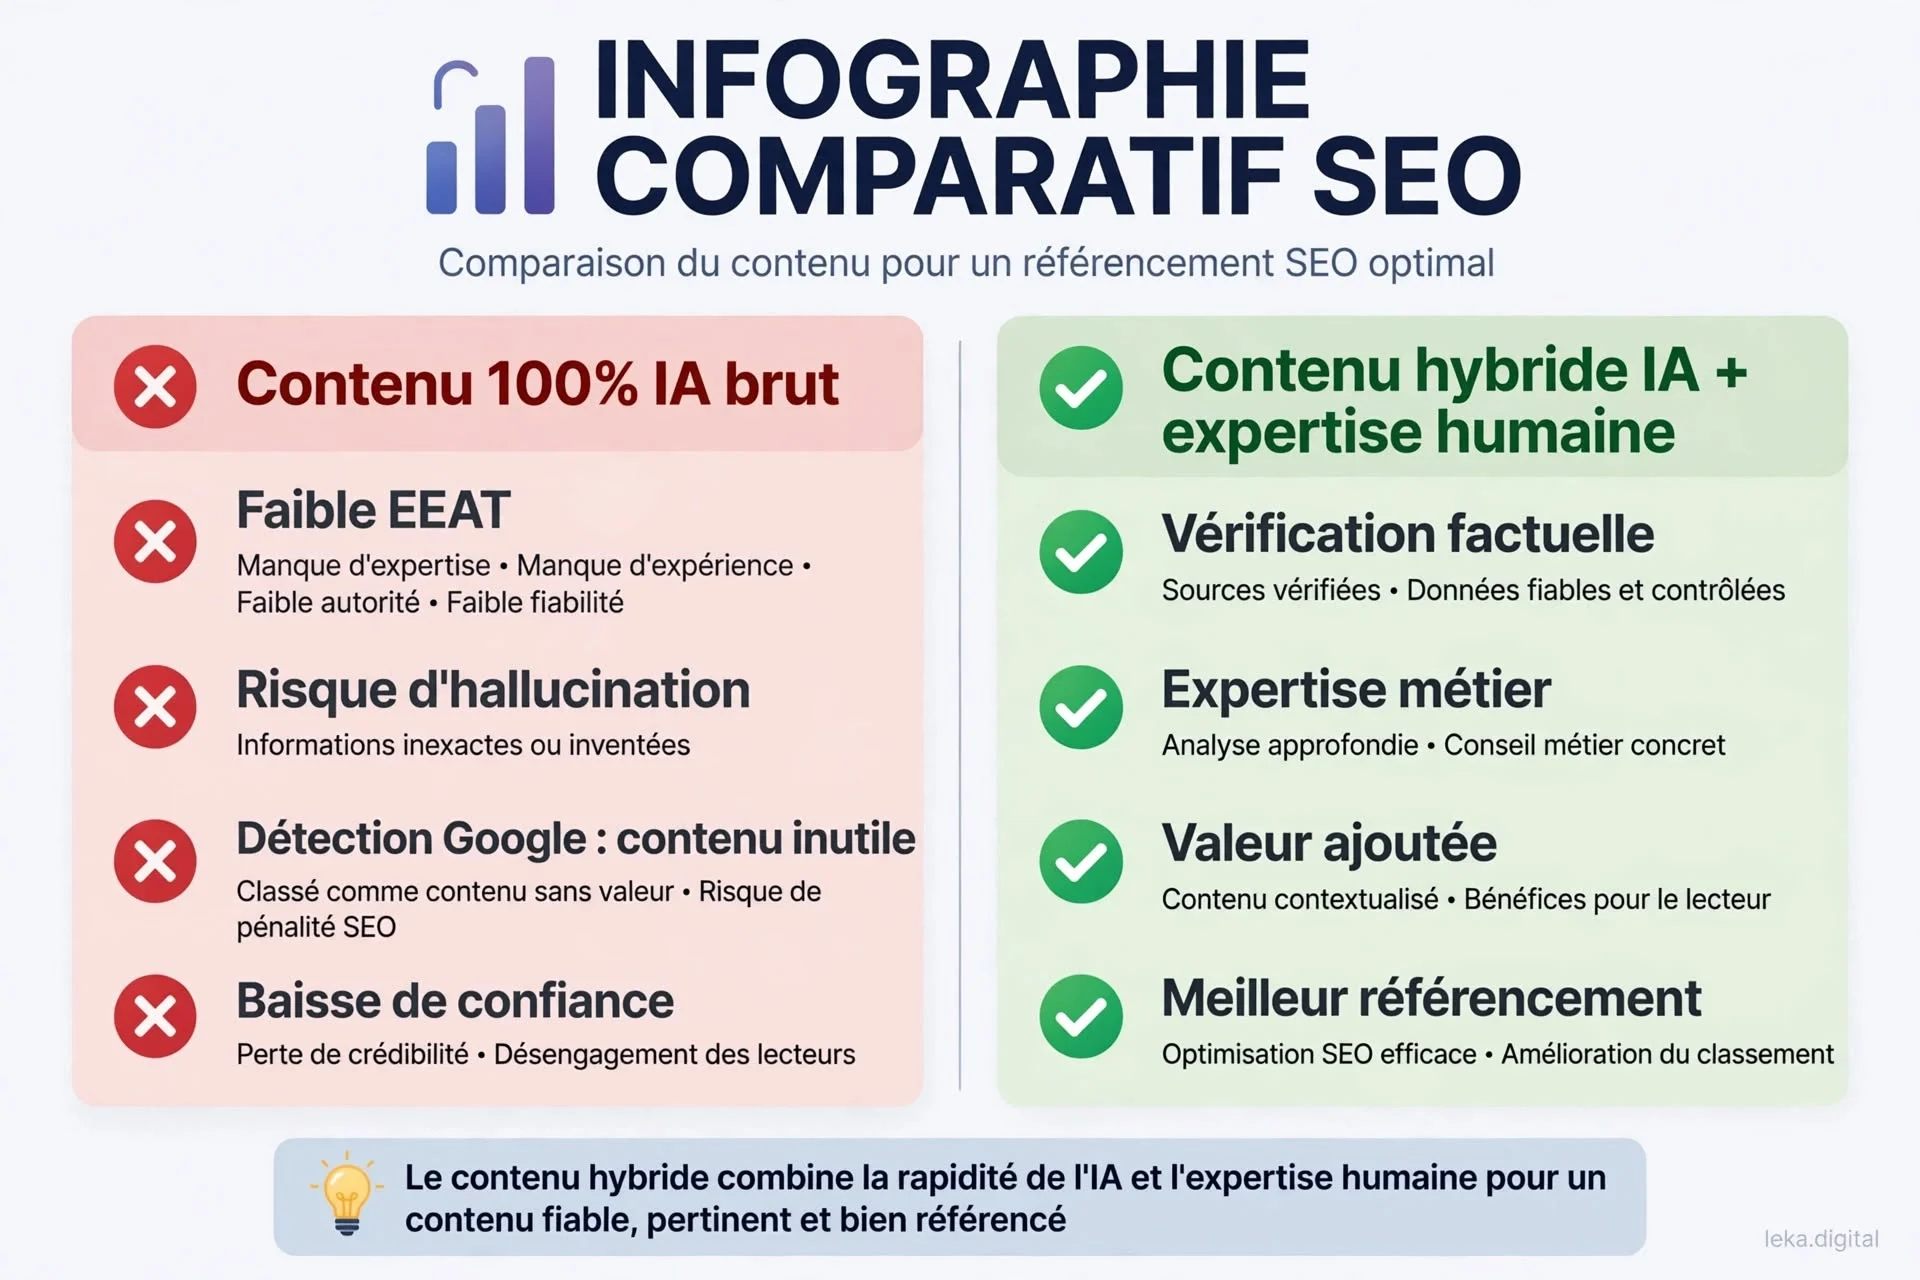
Une sortie ChatGPT peut être fluide, structurée et fausse. Elle peut inventer une source, confondre deux versions d'une règle, exagérer une promesse commerciale ou transformer une hypothèse en certitude. Ce risque concerne les pages SEO, les réponses clients, les comptes rendus, les analyses et les documents internes.
Le contrôle humain doit être proportionné à l'impact. Un brouillon de titre à partir d'informations publiques ne demande pas le même niveau de validation qu'une réponse juridique, une recommandation RH, un diagnostic technique ou une information envoyée à un client. Dans tous les cas, la personne qui publie reste responsable du contenu diffusé. Notre article sur les 3 niveaux de relecture humaine à appliquer selon le risque détaille comment graduer ce contrôle.
Ce que cela change pour le SEO
Google ne présente pas l'usage d'une IA générative comme un motif automatique de déclassement. Sa documentation sur le contenu généré demande surtout de respecter les exigences de qualité, d'exactitude, de pertinence et de valeur ajoutée. Produire en série des pages peu originales, sans relecture ni apport réel, peut en revanche relever de ses règles contre le contenu à grande échelle sans valeur.
Pour une TPE, le bon processus est court : l'IA aide à rechercher, structurer ou reformuler ; une personne apporte le contexte métier, vérifie les faits, contrôle les liens et retire les promesses impossibles à prouver. Ajoutez une expérience autorisée, un exemple contextualisé, les limites de la méthode et une date de mise à jour. C'est ce qui différencie un contenu utile d'un texte interchangeable.
Un contenu hybride n'est pas une garantie de positionnement. Il améliore seulement les conditions de qualité lorsque l'expertise est réelle, les sources sont vérifiées et la page répond à une question précise.
Erreur n°3 : laisser le Shadow AI s'installer sans gouvernance
Le Shadow AI désigne l'utilisation d'un outil d'IA sans validation ou sans visibilité suffisante de l'entreprise. Un salarié peut employer un compte personnel pour rédiger une réponse, un développeur utiliser un assistant de code, ou une équipe tester un service dont personne n'a vérifié les conditions.
Le problème n'est pas nécessairement la mauvaise intention. C'est l'absence de réponse à des questions basiques : quels outils sont autorisés, quelles données peuvent y entrer, qui vérifie les résultats, qui traite un incident et comment l'entreprise retrouve-t-elle les usages existants ?
Le cadre réglementaire à retenir
Le règlement européen sur l'IA adopte une logique fondée sur le risque. Il ne crée pas une obligation unique appelée « charte ChatGPT » pour toutes les entreprises. En revanche, l'article 4 de l'AI Act demande aux fournisseurs et déployeurs de prendre des mesures pour développer un niveau suffisant de culture IA chez les personnes qui utilisent ou font fonctionner des systèmes d'IA pour leur compte, ce que montre concrètement notre exemple de formation IA pour un artisan couvreur.
Les obligations de transparence de l'article 50 concernent certaines interactions et certains contenus générés ou manipulés. Elles ne signifient pas que chaque texte assisté par une IA doit porter la même mention, notamment lorsqu'une intervention humaine et une responsabilité éditoriale s'appliquent. Le périmètre et le calendrier doivent être vérifiés selon le cas d'usage.
Le RGPD reste applicable dès qu'un usage traite des données personnelles. La CNIL explique comment évaluer la nécessité d'une AIPD selon le risque, plutôt que d'appliquer une règle automatique à toutes les utilisations.
Le minimum viable de gouvernance
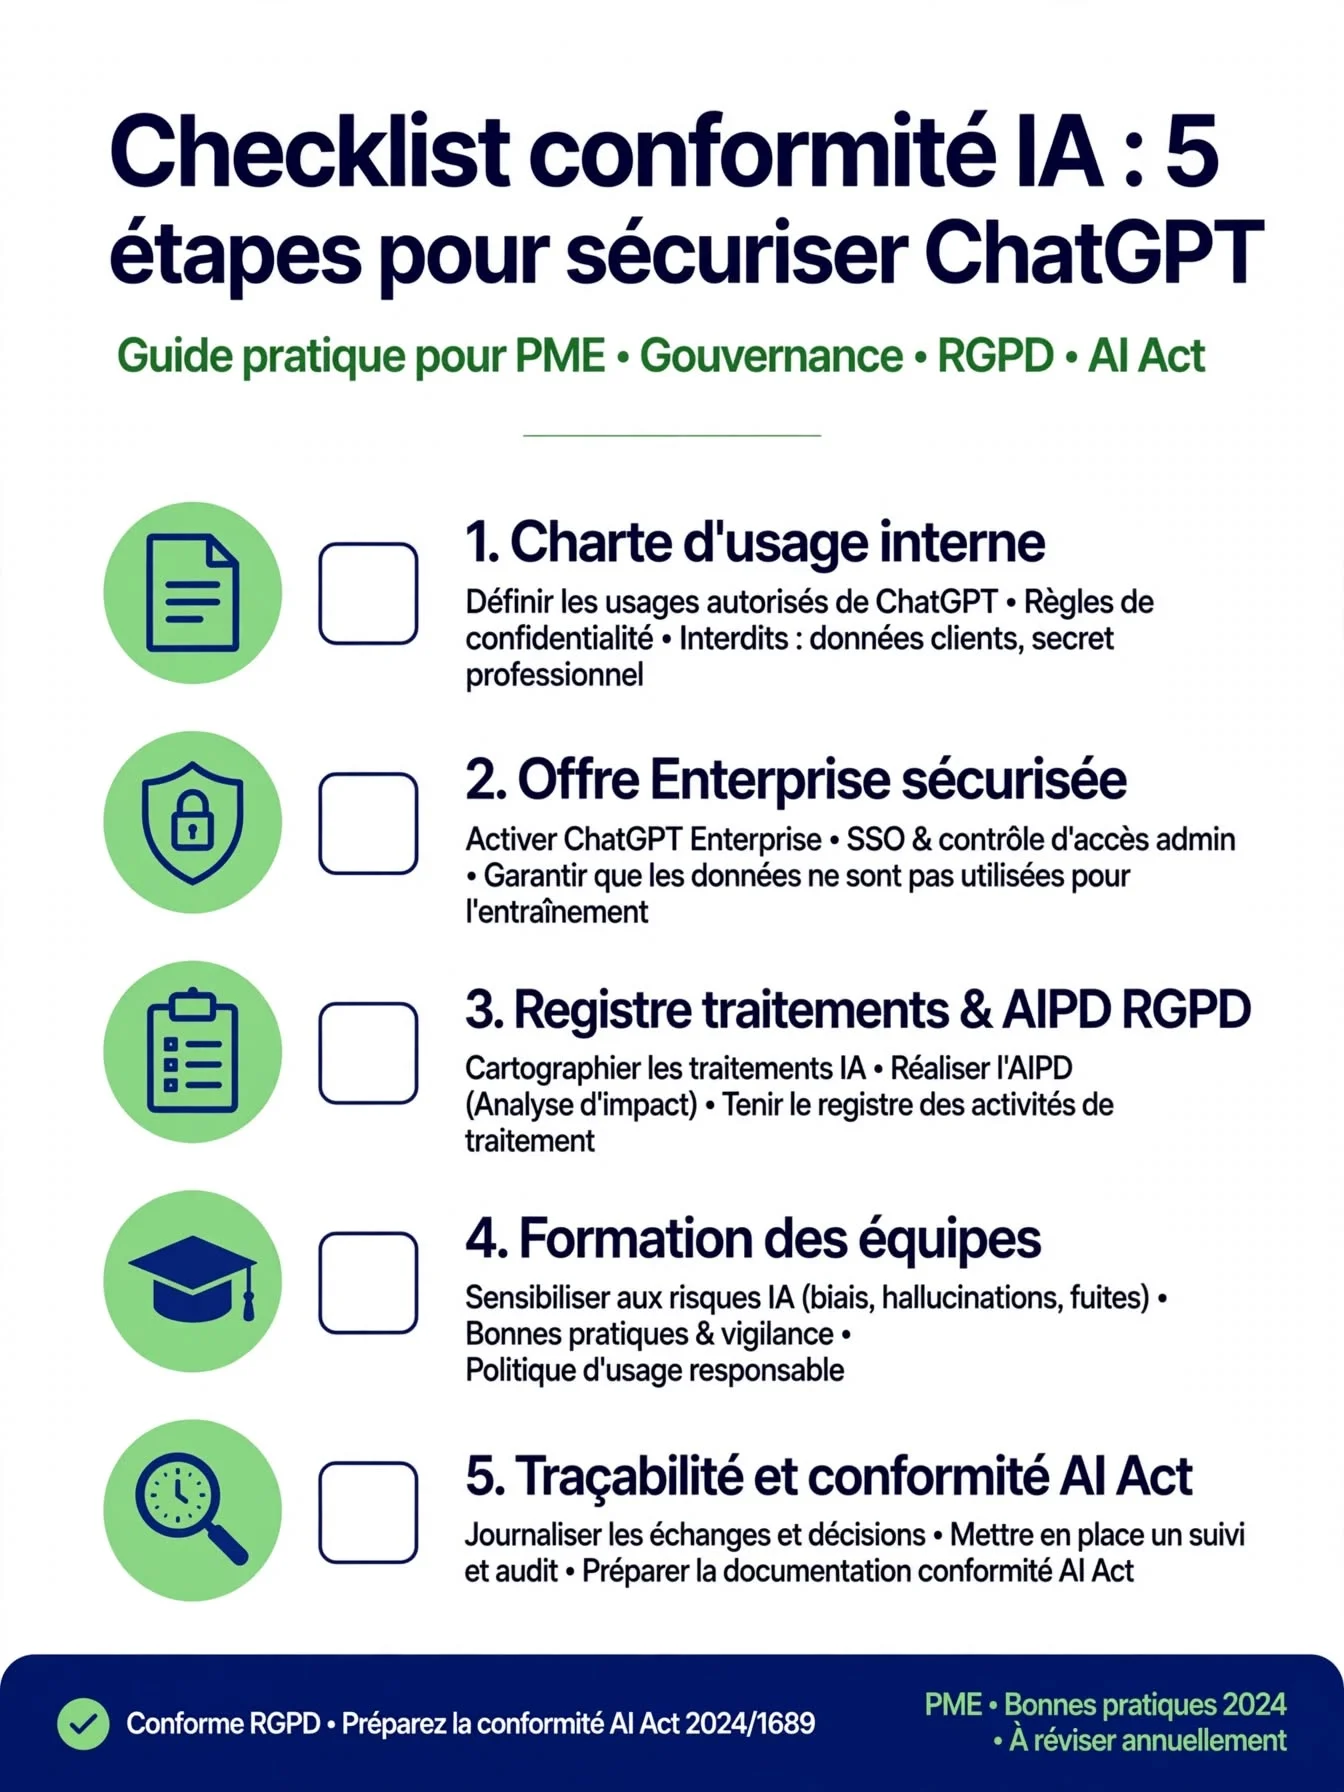
Commencez avec un registre d'une page : outils utilisés, responsable, finalité, types de données, utilisateurs concernés, validation requise, durée de conservation, procédure d'incident et date de révision. Ajoutez une règle feu tricolore :
- vert pour les contenus publics et les tâches sans donnée identifiante ;
- orange pour les contenus internes après anonymisation et avec relecture ;
- rouge pour les données personnelles sensibles, secrets, mots de passe, clés API, contrats ou décisions sensibles dans un outil public.
La checklist visuelle ci-dessous est un support de cadrage, pas une certification juridique. Elle rappelle les cinq briques à mettre en place : règle d'usage, outil validé, registre et analyse du risque, formation, puis traçabilité adaptée.
Une méthode simple pour corriger les trois erreurs
1. Cartographier les usages réels
Interrogez l'équipe sans chercher un coupable : quels outils sont utilisés, pour quelles tâches, avec quelles données et avec quel résultat ? Incluez les comptes personnels, extensions de navigateur, assistants de code et automatisations connectées à vos documents.
2. Réduire le périmètre avant d'ajouter un outil
Choisissez un cas peu sensible et réversible. Bloquez par défaut les données dont vous ne maîtrisez ni la finalité ni la conservation. Définissez le niveau de relecture et la personne qui peut arrêter le flux.
3. Former sur des exemples de votre entreprise
Montrez un prompt public, un document à anonymiser, une réponse volontairement erronée et la procédure à suivre en cas d'envoi accidentel. La formation IA pour les équipes doit déboucher sur des règles que chacun peut appliquer le lendemain.
4. Mesurer les erreurs, pas seulement l'adoption
Suivez les outils recensés, les sorties relues, les données bloquées, les incidents, les corrections et le temps de vérification. Un usage qui produit beaucoup de texte mais multiplie les reprises n'est pas forcément un gain.
Cas d'une PME en Seine-et-Marne, Seine-Saint-Denis ou Val-de-Marne
Dans les territoires 77, 93 et 94, les exemples changent selon les métiers : plans et données fournisseurs pour une entreprise industrielle, dossiers RH pour une équipe de services, données d'usagers ou de santé dans un contexte plus réglementé. La méthode reste la même : partir des traitements réels, documenter les flux et ne pas déduire la conformité d'un abonnement ou d'un simple logo « sécurisé ».
Pour prolonger ce travail, consultez la charte IA pour TPE, l'article sur les données à ne pas copier dans ChatGPT, et la méthode pour choisir entre agent et automatisation. Un diagnostic digital et IA peut aider à prioriser un premier périmètre sans engager toute l'entreprise, et vous pouvez aussi nous exposer votre contexte.
À retenir
- Cette semaine, recensez les outils d'IA réellement utilisés dans l'équipe, comptes personnels et extensions compris.
- Diffusez la règle feu tricolore et bloquez par défaut les données classées en rouge.
- Fixez un niveau de relecture par type de sortie et nommez la personne qui peut arrêter un flux.
- Révisez ces règles après le premier incident, puis à date fixe, par exemple tous les six mois.
Pour former l'équipe à partir de vos propres exemples, voyez la formation IA pour les équipes.
Sources
Limites : cet article fournit un cadre général et ne constitue pas un avis juridique. Pour un traitement à risque, une donnée sensible, un dispositif RH ou une décision automatisée, faites analyser votre situation par le professionnel compétent.
- CNIL, IA : comment se mettre en conformité : étapes de mise en conformité d'un usage d'IA (finalité, données, base légale, sécurité, droits).
- Google Search Central, contenu généré par IA sur votre site : exigences de qualité et règles contre le contenu à grande échelle sans valeur.
- AI Act Service Desk, article 4 : culture de l'IA : obligation de développer la culture IA des utilisateurs.
À propos de l’auteur
Nicolas Barbe Calon, Consultant IA & marketing
Nicolas relie l’IA, l’automatisation et le marketing pour répondre à des besoins métier concrets. Il aide les équipes à gagner du temps sans perdre la maîtrise ni la qualité.
Questions fréquentes
ChatGPT est-il interdit en entreprise ?
Non, l'outil n'est pas interdit par principe. L'entreprise doit encadrer la finalité, les données, le fournisseur, les accès, la relecture et les obligations applicables au traitement. Un compte personnel ne doit pas être considéré comme un environnement professionnel validé par défaut.
Quelles données ne faut-il jamais coller dans ChatGPT public ?
Par prudence, ne collez pas de mots de passe, clés API, pièces d'identité, données de santé, fichiers clients, contrats, secrets d'affaires ou informations couvertes par une confidentialité sans validation et cadre adapté. Utilisez des données publiques, agrégées ou anonymisées lorsque c'est possible.
Quelle différence entre Shadow AI et un outil approuvé ?
Un outil approuvé a une finalité, un responsable, des utilisateurs, des règles de données, des contrôles et une procédure d'incident documentés. Le Shadow AI échappe à tout ou partie de ce cadre, ce qui empêche l'entreprise d'évaluer correctement les risques et les résultats.
Faut-il réaliser une AIPD pour chaque usage de ChatGPT ?
Non. La nécessité d'une AIPD dépend du traitement et du risque pour les droits et libertés des personnes. Cartographiez l'usage, les données, les personnes concernées et les mesures prévues, puis appliquez les critères et recommandations de la CNIL.
Google pénalise-t-il automatiquement un contenu généré avec une IA ?
Non. Google recommande de privilégier l'exactitude, la qualité, la pertinence et la valeur ajoutée. Un contenu produit en série, non original ou publié sans contrôle peut toutefois ne pas respecter ses règles de qualité et de lutte contre le contenu sans valeur.
Comment commencer sans bloquer les équipes ?
Recensez les outils et les usages, commencez par les données publiques, définissez une règle feu tricolore, choisissez un cas réversible et imposez une relecture adaptée à son impact. Révisez la charte après les premiers retours et incidents.
Repères locaux
Une présence de terrain en Île-de-France.
Leka accompagne particulièrement les entreprises de Seine-et-Marne, de Seine-Saint-Denis et du Val-de-Marne, sur site ou à distance selon le besoin.
Voir la méthode SEO local