Quels prompts autoriser aux salariés ? Charte IA TPE
Dans cet article
- En bref
- Pourquoi une TPE a intérêt à écrire ses règles IA
- Classer les données avant de classer les prompts
- Quels prompts autoriser ? La méthode feu tricolore
- Modèle de charte IA express à adapter
- Déployer la charte en 30 minutes
- AI Act et RGPD : ce qui concerne vraiment une TPE
- Adapter la charte au 77, au 93 et au 94
- Mesurer et maintenir la charte
- À retenir
Une charte IA pour TPE n'est pas un règlement de plusieurs dizaines de pages. C'est une règle de travail lisible qui aide chacun à savoir quels prompts sont autorisés, quelles données doivent être anonymisées et quand une validation humaine est obligatoire. Pour une équipe de cinq personnes, le bon point de départ est un document court, testé sur les usages réels et révisé régulièrement. Pour obtenir une première version à adapter, utilisez notre générateur gratuit de charte IA.
En bref
Une charte IA de TPE tient en quelques règles simples :
- prompts autorisés sans formalité lorsqu'ils partent d'informations publiques ;
- anonymisation et relecture obligatoires pour les contenus internes ;
- interdiction des données personnelles, contrats, secrets d'affaires et décisions sensibles dans un outil d'IA public ;
- un responsable nommé, une liste d'outils approuvés, une formation et une conduite à tenir en cas d'erreur ou de fuite.
Commencez par une page, puis corrigez-la après les premiers retours de l'équipe.
Pourquoi une TPE a intérêt à écrire ses règles IA
Une équipe peut déjà utiliser ChatGPT, Claude, Copilot ou un autre service sans que la direction en ait une vision complète. Le problème n'est pas l'outil en lui-même. Il vient du décalage entre ce que le salarié pense pouvoir transmettre, ce que le fournisseur traite réellement et ce que l'entreprise serait capable d'expliquer après un incident.
Trois risques reviennent souvent :
- une donnée client est copiée dans un service non validé ;
- une réponse générée contient une erreur, une promesse ou un ton inadapté ;
- une personne utilise l'IA pour une décision qui devrait rester contrôlée par un responsable compétent.
Une charte utile ne cherche pas à interdire toute expérimentation. Elle réduit l'ambiguïté. Elle donne des exemples de prompts acceptables, une méthode d'anonymisation, un circuit de relecture et une procédure d'escalade. Elle doit rester compréhensible par une personne qui n'est ni juriste ni spécialiste de l'IA.
Ne publiez pas de statistiques générales sur l'adoption de l'IA sans source, date et périmètre précis. Pour décider dans votre TPE, vos propres observations sont plus utiles : quels outils sont utilisés, pour quelles tâches, avec quelles données et quel risque de diffusion ?
Classer les données avant de classer les prompts
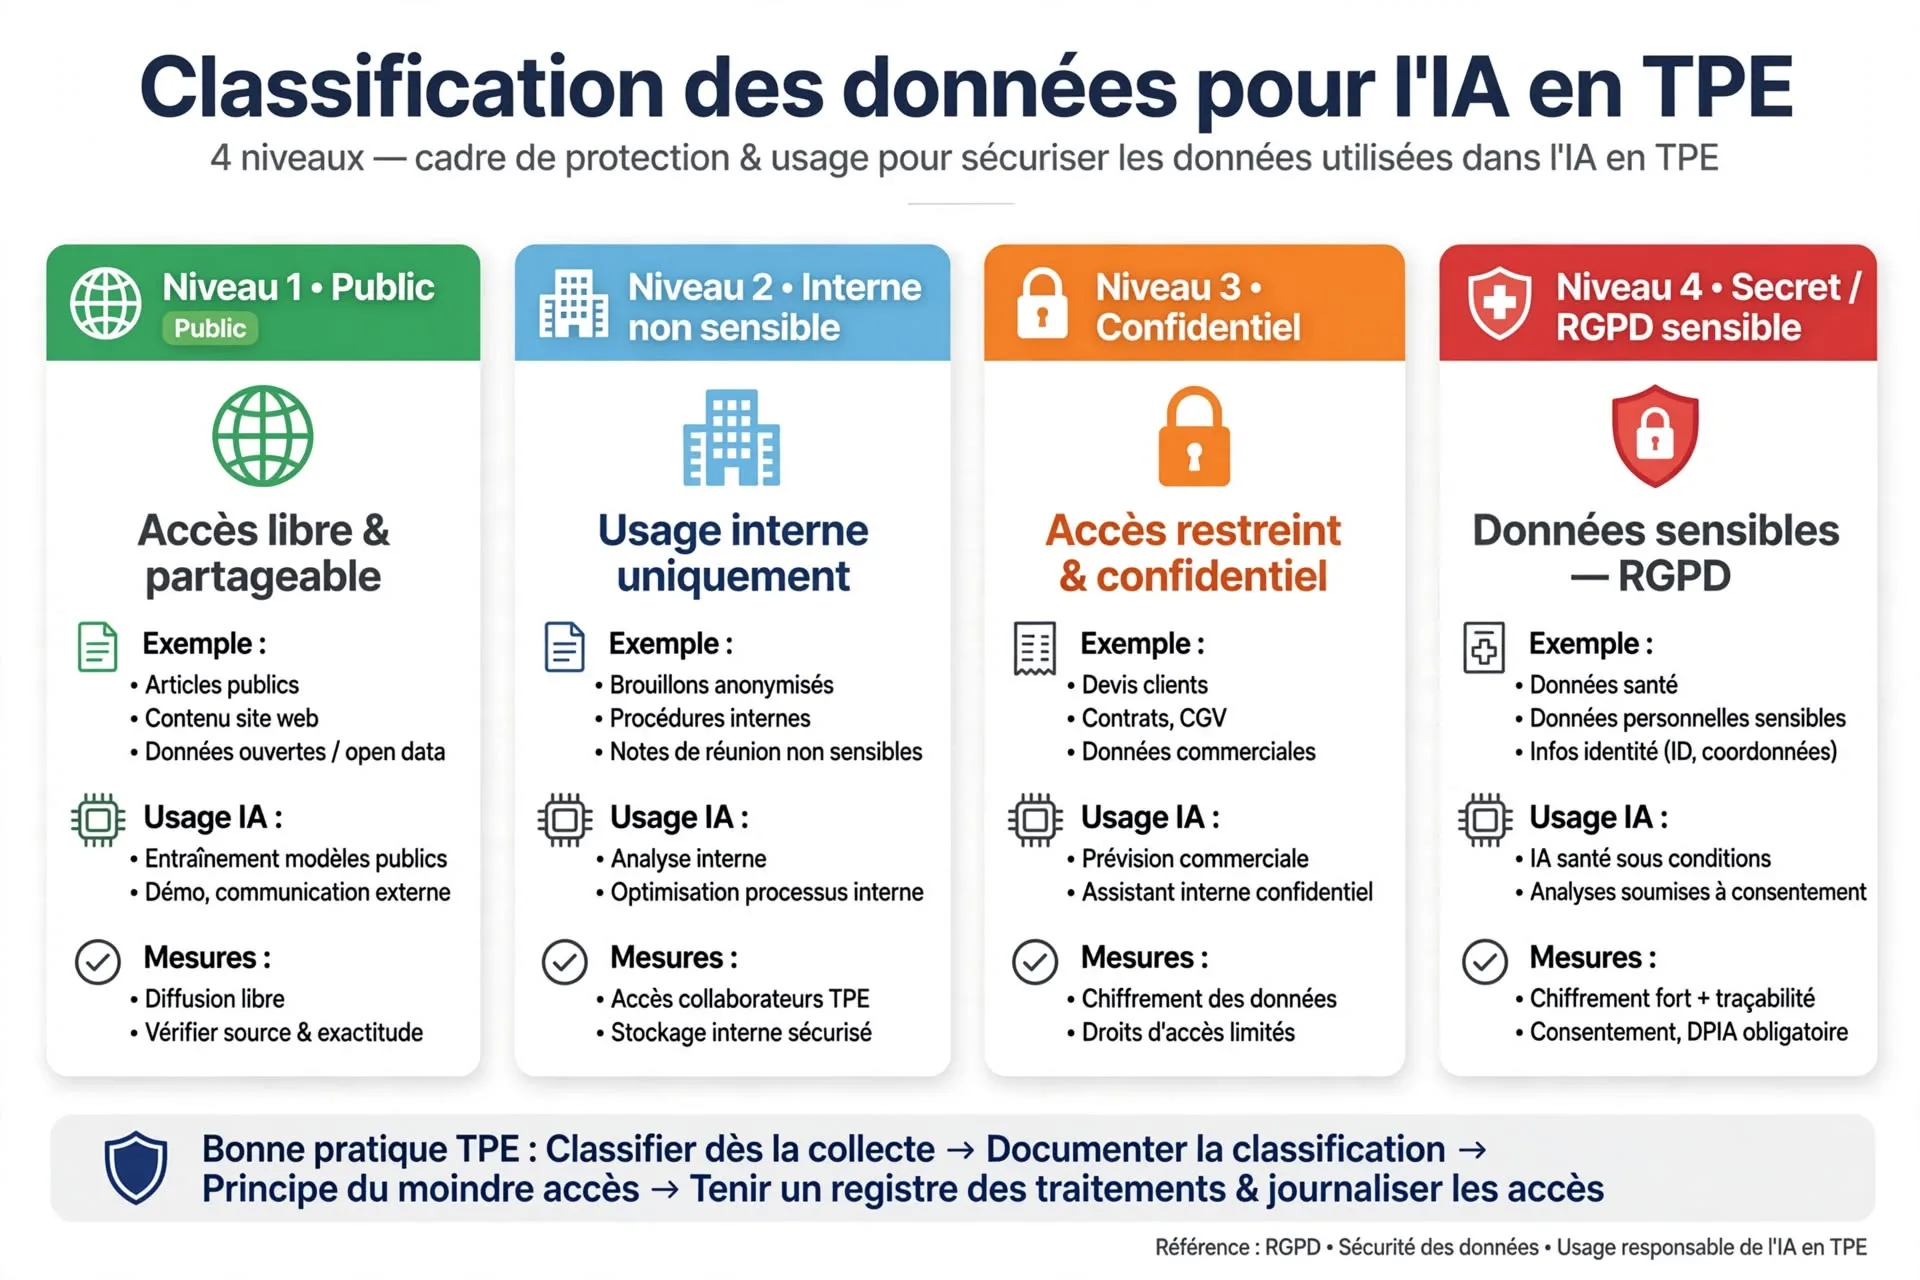
La grille ci-dessous est un outil interne de gouvernance, pas une classification juridique officielle. Elle sert à prendre une décision rapide avant de copier un texte dans un service d'IA.
Niveau 1 : public
Ce sont les informations déjà destinées à être diffusées : page du site, article publié, catalogue public, horaires, contenu d'une brochure publique ou données ouvertes dont les conditions de réutilisation sont vérifiées.
Prompts possibles :
Rédige trois variantes de publication à partir de cette page publique. Ne rajoute aucune information et conserve un ton professionnel.
Traduis ce texte public en anglais. Ne modifie ni les faits ni les noms de produits.
Le salarié vérifie tout de même les faits, les liens et le ton avant publication.
Niveau 2 : interne non sensible
Il s'agit de procédures internes, notes de réunion ou brouillons qui ne contiennent pas d'identifiant, de donnée confidentielle ou de secret commercial. Utilisez de préférence un outil et un espace approuvés par l'entreprise.
Avant envoi, supprimez les noms, adresses, emails, téléphones, numéros de dossier, signatures, références contractuelles et montants permettant de reconnaître un dossier. Remplacer un prénom par « CLIENT A » ne suffit pas toujours si le contexte permet de retrouver la personne.
Niveau 3 : confidentiel
Cette catégorie comprend notamment les devis, contrats, marges, conditions négociées, informations fournisseurs, fichiers commerciaux, identifiants techniques et documents soumis à un accord de confidentialité. Ne les transmettez pas dans un outil public par défaut.
Si un usage professionnel le justifie, il faut un cadre validé : outil autorisé, droits d'accès, conditions contractuelles, conservation, localisation ou transferts, journalisation et personne responsable. Une version payante ne rend pas automatiquement une donnée confidentielle acceptable.
Niveau 4 : données personnelles sensibles ou secrets
Les données de santé, opinions, informations sociales, pièces d'identité, coordonnées personnelles, informations bancaires, mots de passe, clés API et secrets d'affaires exigent une prudence renforcée. Une TPE ne doit pas les envoyer à un service grand public sans analyse et autorisation adaptées.
Séparez les données nécessaires de celles qui sont simplement disponibles. La minimisation consiste à ne transmettre que ce qui est utile pour la tâche. Si l'outil n'a besoin que d'une catégorie et d'une période, ne lui donnez pas le dossier complet.
Quels prompts autoriser ? La méthode feu tricolore
Le feu tricolore transforme la charte en décision opérationnelle. Chaque couleur doit correspondre à une action claire, pas à une appréciation personnelle.
Vert : prompts autorisés
Ils utilisent des informations publiques ou un contenu de test sans donnée identifiante. Ils peuvent servir à rédiger, traduire, résumer, reformuler ou trouver des idées.
Exemples :
- « Propose dix titres pour un article sur la visibilité locale d'une TPE. Ne promets aucun classement. »
- « Résume cette page publique en cinq points pour un dirigeant. Cite les passages importants. »
- « Prépare une réponse type à une question sur nos horaires à partir de cette page publique. »
- « Transforme cette liste de thèmes publics en calendrier éditorial. Signale les informations à vérifier. »
Même en zone verte, une personne relit le résultat avant diffusion. Un prompt autorisé ne transforme pas la sortie en vérité.
Orange : prompts autorisés après anonymisation
Ils concernent un document interne ou une analyse utile à l'équipe, mais uniquement après retrait des éléments identifiants et confidentiels. Le salarié indique ce qui a été anonymisé et conserve la source dans l'espace de travail autorisé.
Exemples :
Analyse cette procédure interne anonymisée et transforme-la en checklist. Ne déduis aucune règle absente du texte.
Classe ces dépenses agrégées par catégorie. Les montants individuels, noms et références ont été retirés.
Propose une fiche de poste à partir de ces missions anonymisées. Ne formule aucun critère discriminatoire.
Si l'anonymisation est incertaine, le prompt repasse en rouge jusqu'à validation. La pseudonymisation, le remplacement des noms ou le masquage visuel ne suppriment pas nécessairement le caractère personnel d'une donnée.
Rouge : prompts interdits dans un outil public
Interdisez notamment :
- les noms, coordonnées, historiques et messages de clients ;
- les données de santé, situations sociales ou opinions ;
- les devis signés, contrats, NDA, marges et secrets commerciaux ;
- les mots de passe, clés, tokens et informations de sécurité ;
- la demande « valide ce contrat comme un juriste » ou toute décision automatique engageant l'entreprise ;
- la génération d'un message présenté comme vérifié alors qu'aucune personne compétente ne l'a relu.
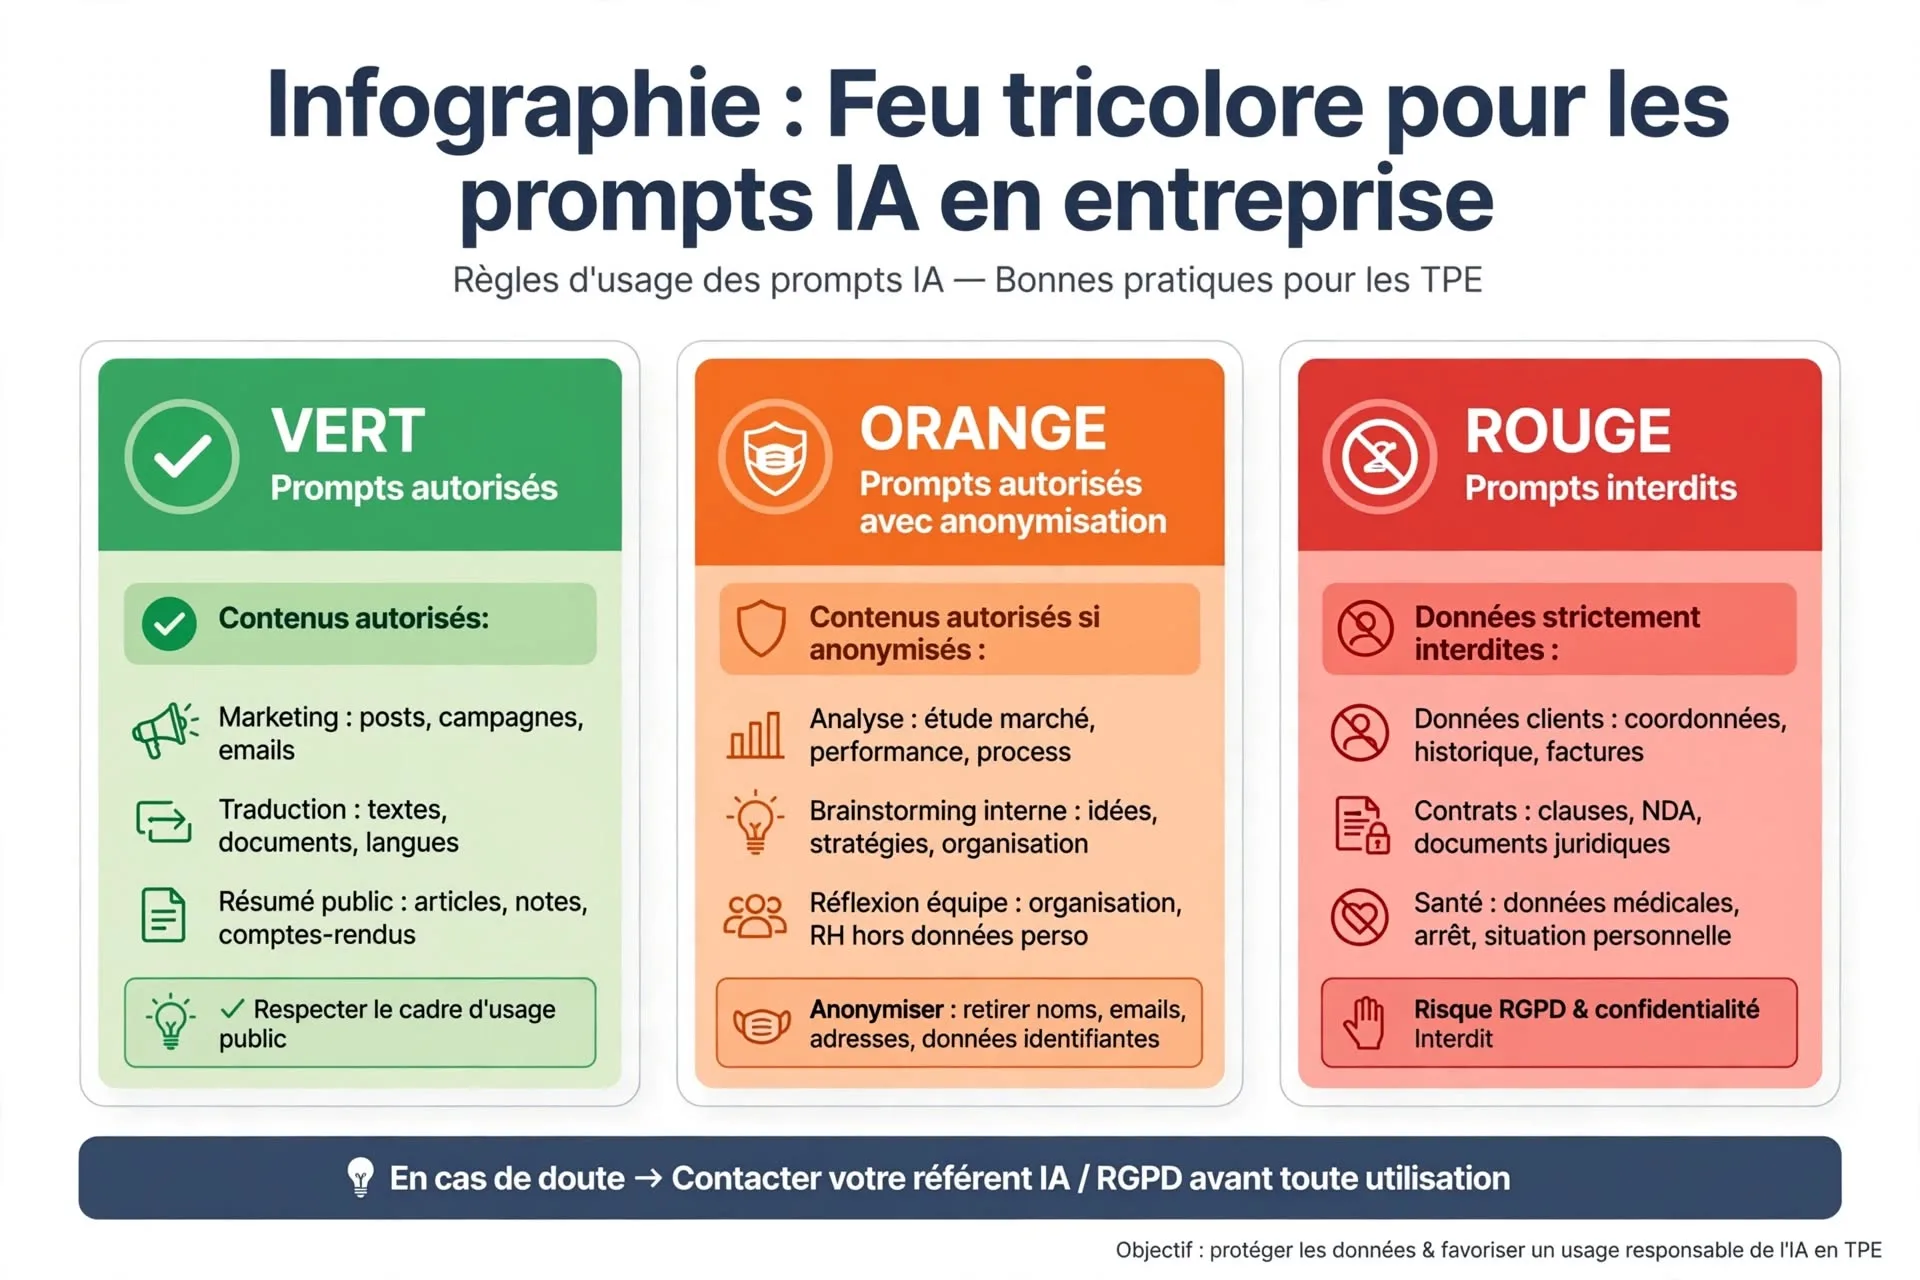
Le principe de la charte est simple : l'IA propose, une personne vérifie, puis l'entreprise décide. La responsabilité ne disparaît pas parce qu'un texte a été généré.
Modèle de charte IA express à adapter
Copiez cette structure dans votre document interne, puis remplacez les éléments entre crochets. Ce modèle est une base opérationnelle. Il ne constitue pas une validation juridique de votre organisation ou de vos outils.
Charte d'usage de l'IA
Objet et périmètre. Cette charte encadre l'utilisation des services d'IA par les salariés et prestataires autorisés de [Nom de l'entreprise]. Elle s'applique aux textes, images, fichiers, transcriptions, analyses et automatisations utilisés dans le cadre professionnel.
Outils autorisés. La liste à jour est tenue par [responsable]. Un outil ne peut être utilisé avec des données internes que si ses conditions, ses accès, sa conservation et son usage des données ont été examinés par l'entreprise. Un nom de fournisseur ou une formule commerciale ne suffit pas à démontrer un niveau de protection.
Usages autorisés. Rédaction de brouillons, traduction, synthèse de contenus publics, idéation, préparation de checklists et classement de données anonymisées.
Données interdites. Données personnelles identifiantes, données sensibles, contrats, devis clients, secrets d'affaires, identifiants, mots de passe, clés et documents dont la diffusion n'est pas autorisée.
Validation. Toute sortie destinée à un client, un salarié, un partenaire ou au public est relue et corrigée par une personne responsable. Les chiffres, noms, dates, citations, liens, engagements et informations réglementaires sont vérifiés à la source.
Décisions sensibles. L'IA ne décide pas seule d'un recrutement, d'une sanction, d'une réponse juridique, d'un prix, d'un paiement, d'une situation de santé ou d'un engagement contractuel.
Incident. En cas d'envoi erroné ou de suspicion de fuite, le salarié prévient immédiatement [référent], conserve les faits utiles et ne supprime pas les traces sans consigne. Le référent documente l'incident, évalue le risque et déclenche si nécessaire la procédure de notification.
Formation et révision. Chaque personne reçoit un rappel sur les données, l'anonymisation, la relecture et les limites des outils. La charte est revue lorsque les usages changent et à une fréquence définie par l'entreprise, par exemple tous les six mois.
Version et responsable. Version [1.0], date [01/09/2026], responsable [nom], prochaine revue [date]. Signature ou validation interne : [modalité].
Déployer la charte en 30 minutes
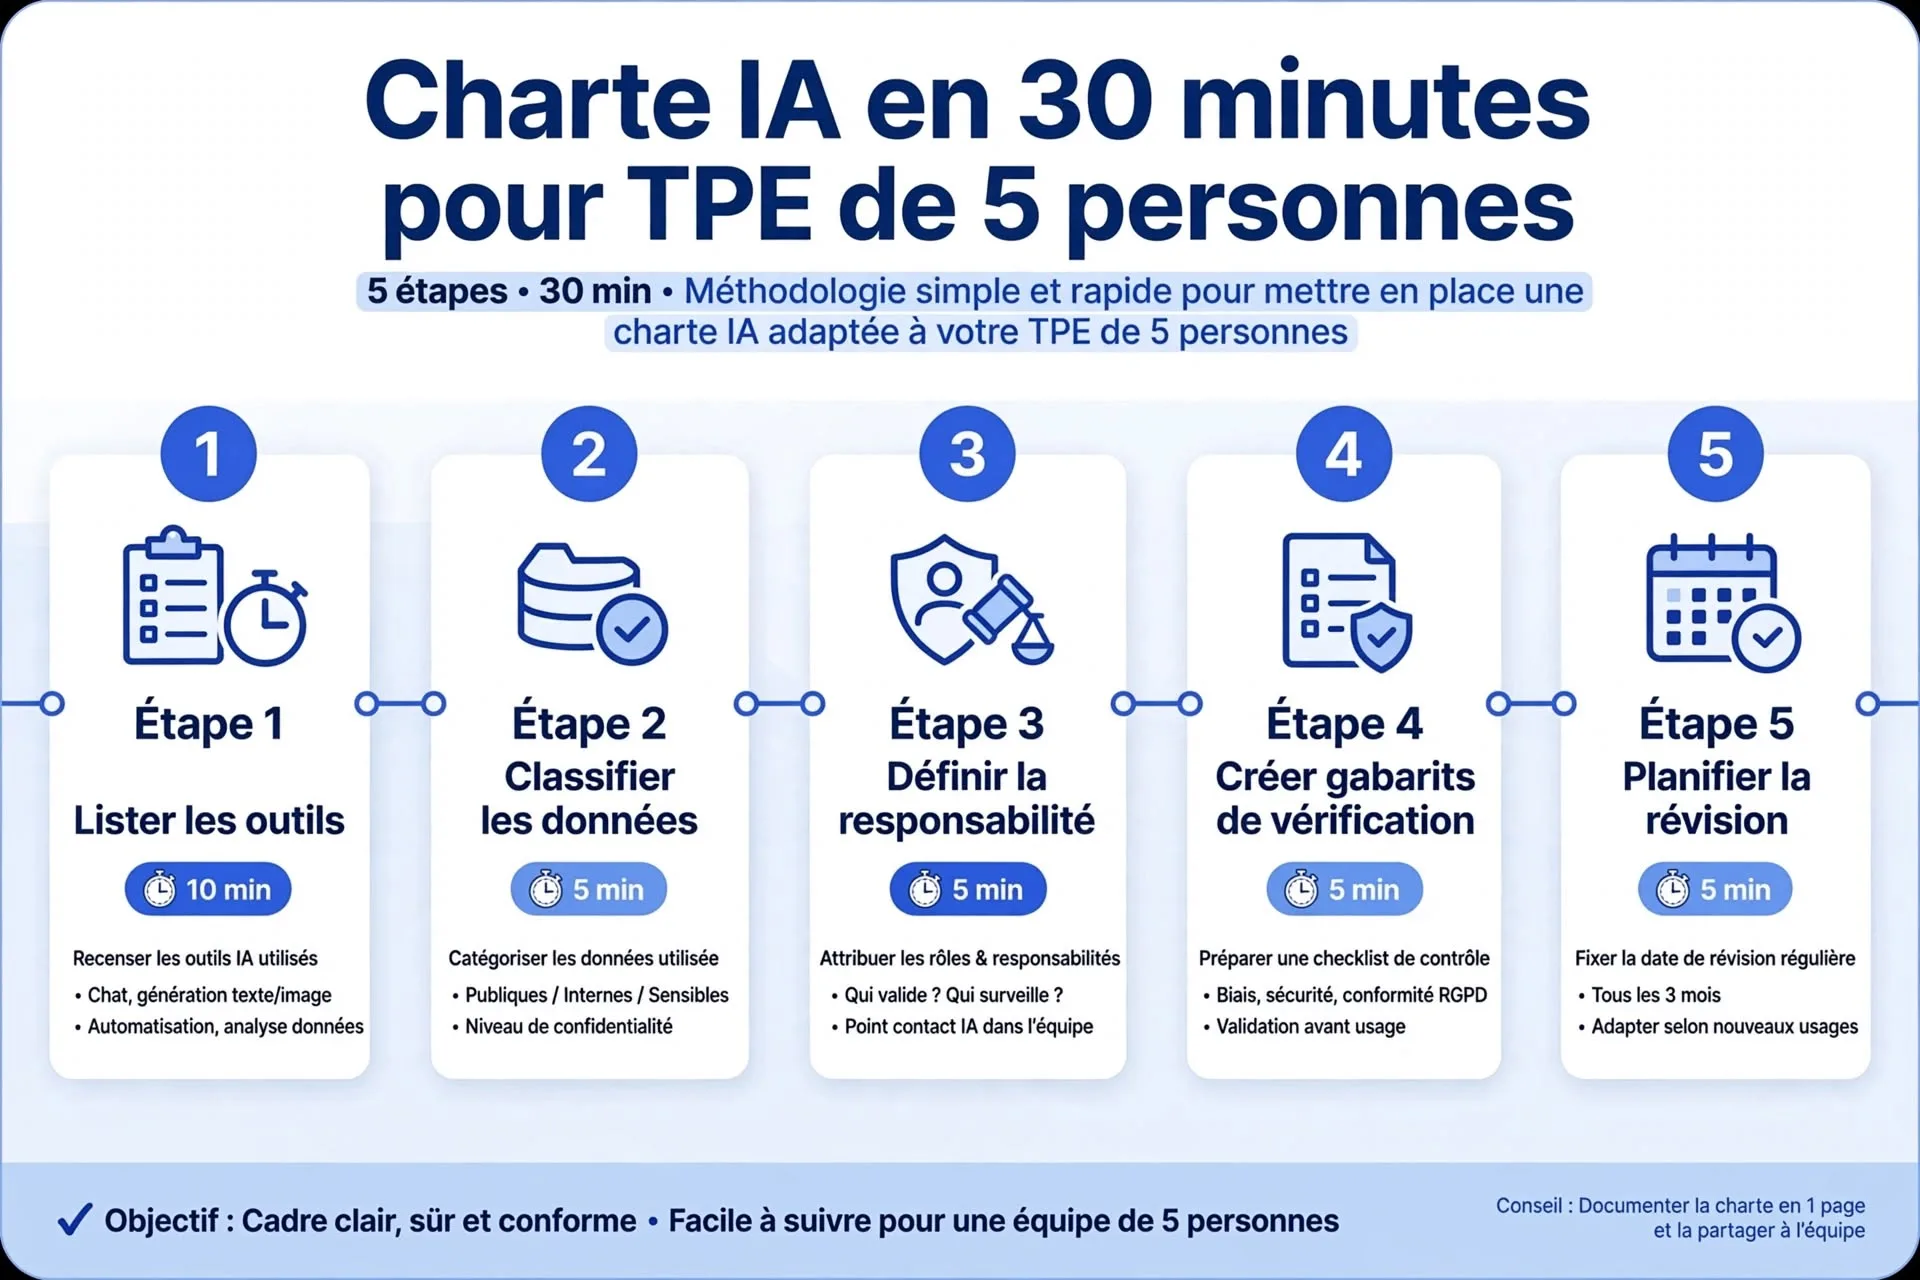
Une première version peut être préparée rapidement si vous limitez l'exercice à vos usages actuels. Les trente minutes servent à cadrer le test, pas à certifier la conformité de toute l'entreprise.
1. Lister les outils et les usages
Pendant dix minutes, demandez à chacun quels outils il utilise, pour quelle tâche et avec quel type de contenu. Ajoutez les extensions, applications mobiles, comptes personnels et automatisations connus. Ne cherchez pas à sanctionner pendant cette collecte : vous avez besoin d'une photographie sincère.
2. Classer les données
Pendant cinq minutes, reprenez trois exemples réels et retirez les identifiants. Classez-les en public, interne, confidentiel ou sensible. Si la réponse n'est pas évidente, appliquez la règle la plus prudente et demandez un avis.
3. Nommer les responsabilités
Pendant cinq minutes, désignez la personne qui tient la liste des outils, celle qui répond aux incidents et celle qui valide les usages à risque. Dans une petite équipe, un même dirigeant peut tenir plusieurs rôles, mais la responsabilité doit être explicite.
4. Créer les gabarits de vérification
Pendant cinq minutes, rédigez une checklist pour un email, un résumé, une analyse et une publication. Vérifiez au minimum les faits, les chiffres, les liens, les destinataires, les pièces jointes et les engagements.
5. Fixer la révision
Pendant cinq minutes, notez la date de la prochaine revue et les événements qui imposent une mise à jour : nouvel outil, nouveau traitement de données, incident, changement d'équipe ou nouvel usage automatisé.
AI Act et RGPD : ce qui concerne vraiment une TPE
Le cadre ne se résume pas à une phrase disant que toute TPE serait automatiquement « déployeur » avec les mêmes obligations. Les responsabilités dépendent du rôle de l'entreprise, du système utilisé et de la finalité du traitement.
L'article 4 de l'AI Act prévoit que les fournisseurs et déployeurs prennent des mesures pour développer la culture IA des personnes qui utilisent ou font fonctionner des systèmes d'IA pour leur compte. Cela justifie une formation pratique sur les prompts, les données, les erreurs et la validation. Le texte ne fixe pas une durée universelle de formation ni un certificat unique.
Les obligations de transparence de l'article 50 sont applicables depuis le 2 août 2026 pour les cas prévus par le règlement. Leur application dépend du système et de l'usage. Ne transformez pas cette date en obligation générale de marquer chaque email ou chaque brouillon produit avec une IA. Vérifiez le cas concerné dans le texte officiel.
Le RGPD reste applicable lorsqu'un usage d'IA traite des données personnelles. Définissez la finalité, limitez les données, sécurisez les accès, documentez le traitement et vérifiez si une analyse d'impact relative à la protection des données est nécessaire. Une AIPD n'est pas automatiquement déclenchée par la simple présence du mot « IA ».
En cas de violation présentant un risque pour les droits et libertés, le responsable du traitement doit documenter l'incident et notifier la CNIL dans les meilleurs délais, si possible dans les 72 heures. Si le risque est élevé, une information des personnes concernées peut aussi être requise. Une charte doit donc organiser l'alerte immédiate, mais elle ne remplace pas l'analyse de risque.
Les catégories « inacceptable », « haut risque », « risque limité » et « risque minimal » sont une grille pédagogique de l'AI Act. Elles ne permettent pas, à elles seules, de classer votre outil sans analyser son usage précis. Un outil de recrutement, d'évaluation ou de décision sur des personnes mérite une analyse renforcée. Un assistant rédactionnel sur un texte public n'appelle pas la même gouvernance.
Adapter la charte au 77, au 93 et au 94
Le département ne change pas les obligations du RGPD ou de l'AI Act. Il peut en revanche changer les données rencontrées et les contraintes opérationnelles.
- Seine-et-Marne (77) : si l'équipe travaille avec des artisans autour de Meaux, Chelles ou Melun, interdisez par défaut les adresses exactes de chantiers et les photos identifiantes dans les outils publics. Utilisez une zone générale dans les tests et conservez les détails dans le dossier autorisé.
- Seine-Saint-Denis (93) : si l'entreprise coordonne des sous-traitants à Saint-Denis, Montreuil ou Aubervilliers, traitez les contrats, coordonnées et informations de chantier comme confidentiels. Une version Team ou Business ne doit être retenue qu'après vérification des conditions applicables.
- Val-de-Marne (94) : si l'équipe intervient à Créteil, Champigny-sur-Marne ou Vitry-sur-Seine, séparez les données commerciales des éventuelles données sociales ou de santé. Ces dernières doivent rester hors d'un outil grand public, sauf cadre spécifiquement validé.
Ces exemples ne prouvent pas une couverture commerciale de Leka et ne justifient pas une page locale par ville. Une page ou une promesse géographique doit correspondre à une activité réellement proposée et documentée.
Mesurer et maintenir la charte
Après le premier mois, suivez quelques indicateurs simples : nombre d'outils recensés, part des usages classés, incidents ou erreurs détectés, sorties relues, demandes de validation et corrections effectuées. L'objectif n'est pas de surveiller les salariés pour produire un score. Il est de rendre les risques visibles et de réduire les usages inconnus.
Révisez le document lorsqu'un nouvel outil apparaît, lorsqu'une équipe change, lorsqu'un traitement de données évolue ou lorsqu'un incident révèle une règle trop vague. Gardez un journal de version et indiquez qui a approuvé la modification. Sur la façon de faire vivre ce document avec l'équipe au quotidien, voir comment faire adopter une charte IA par toute l'équipe.
Pour aller plus loin, consultez l'article sur les données à ne pas copier dans ChatGPT, la méthode pour choisir entre agent et automatisation, ainsi que la page formation IA pour les équipes. Le diagnostic digital et IA permet de prioriser un premier usage réversible.
À retenir
- Recensez d'abord les outils et les usages réels, sans chercher de coupable.
- Classez trois exemples concrets en public, interne, confidentiel ou sensible ; en cas de doute, appliquez la règle la plus prudente.
- Désignez le référent des outils et le référent incident avant de diffuser le document.
- Notez la date de la prochaine revue et rouvrez la charte à chaque nouvel outil, incident ou changement d'équipe.
Pour choisir un premier usage réversible à encadrer, faites le diagnostic digital et IA.
Sources
Limites : cet article fournit une méthode opérationnelle et ne constitue pas un avis juridique. Vérifiez les obligations applicables à votre système, votre secteur et vos traitements avant décision.
- CNIL, IA : comment se mettre en conformité : finalité, minimisation, sécurité et droits des personnes pour un usage d'IA.
- CNIL, violations de données personnelles : les règles à suivre : documentation de l'incident et notification sous 72 heures.
- AI Act Service Desk, article 4 : culture de l'IA : obligation de former les personnes qui utilisent des systèmes d'IA.
À propos de l’auteur
Nicolas Barbe Calon, Consultant IA & marketing
Nicolas relie l’IA, l’automatisation et le marketing pour répondre à des besoins métier concrets. Il aide les équipes à gagner du temps sans perdre la maîtrise ni la qualité.
Questions fréquentes
Une charte IA est-elle obligatoire pour une TPE ?
Une charte interne n'est pas une obligation universelle qui remplacerait le RGPD ou l'AI Act. Elle formalise les règles, les responsabilités et les preuves de diligence. Les obligations réelles dépendent des traitements, des systèmes et des rôles de l'entreprise.
Peut-on copier un devis client dans ChatGPT si l'on paie un abonnement ?
Un abonnement payant ne suffit pas à autoriser le transfert d'un document confidentiel. Vérifiez le cadre contractuel et technique de l'outil, minimisez les données et privilégiez un espace approuvé. À défaut, ne transmettez pas le devis.
Qui est responsable si l'IA diffuse une erreur ?
La responsabilité dépend du contexte, des rôles et des règles applicables. Dans l'entreprise, la charte doit désigner la personne qui vérifie la sortie et le canal qui valide l'envoi. Une relecture humaine réduit le risque, mais ne transforme pas automatiquement toute erreur en responsabilité individuelle du salarié.
Quelle longueur choisir pour une charte efficace ?
Une à deux pages peuvent suffire pour les règles et les exemples, avec des annexes séparées si nécessaire. La bonne longueur est celle que l'équipe lit, comprend et applique. Testez le document avec une personne qui n'a pas participé à sa rédaction.
Quelle différence entre charte IA et conformité juridique ?
La charte décrit les pratiques internes : outils, données, validations, incidents et révision. La conformité demande une analyse du traitement, des contrats, des risques et des obligations applicables. La première aide à travailler ; elle ne remplace pas la seconde.
Repères locaux
Une présence de terrain en Île-de-France.
Leka accompagne particulièrement les entreprises de Seine-et-Marne, de Seine-Saint-Denis et du Val-de-Marne, sur site ou à distance selon le besoin.
Voir la méthode SEO local