Charte IA PME : les règles qui servent vraiment au quotidien
Dans cet article
Une charte IA utile ne cherche pas à prédire toutes les évolutions technologiques. Elle répond à des questions très concrètes : quels outils l'équipe peut-elle utiliser, quelles données peut-elle saisir, qui vérifie le résultat, que faire en cas d'erreur et qui peut arrêter le flux ?
Le bon format tient généralement sur une à deux pages, complétées si nécessaire par une liste d'outils autorisés et une procédure d'incident. Ce format est une recommandation de fonctionnement, pas une obligation légale universelle. La charte ne remplace ni l'analyse RGPD, ni la qualification d'un système au regard de l'AI Act, ni les règles internes déjà applicables. Pour gagner du temps, le générateur de charte IA prête à signer produit une première version à partir de quelques champs.
En bref
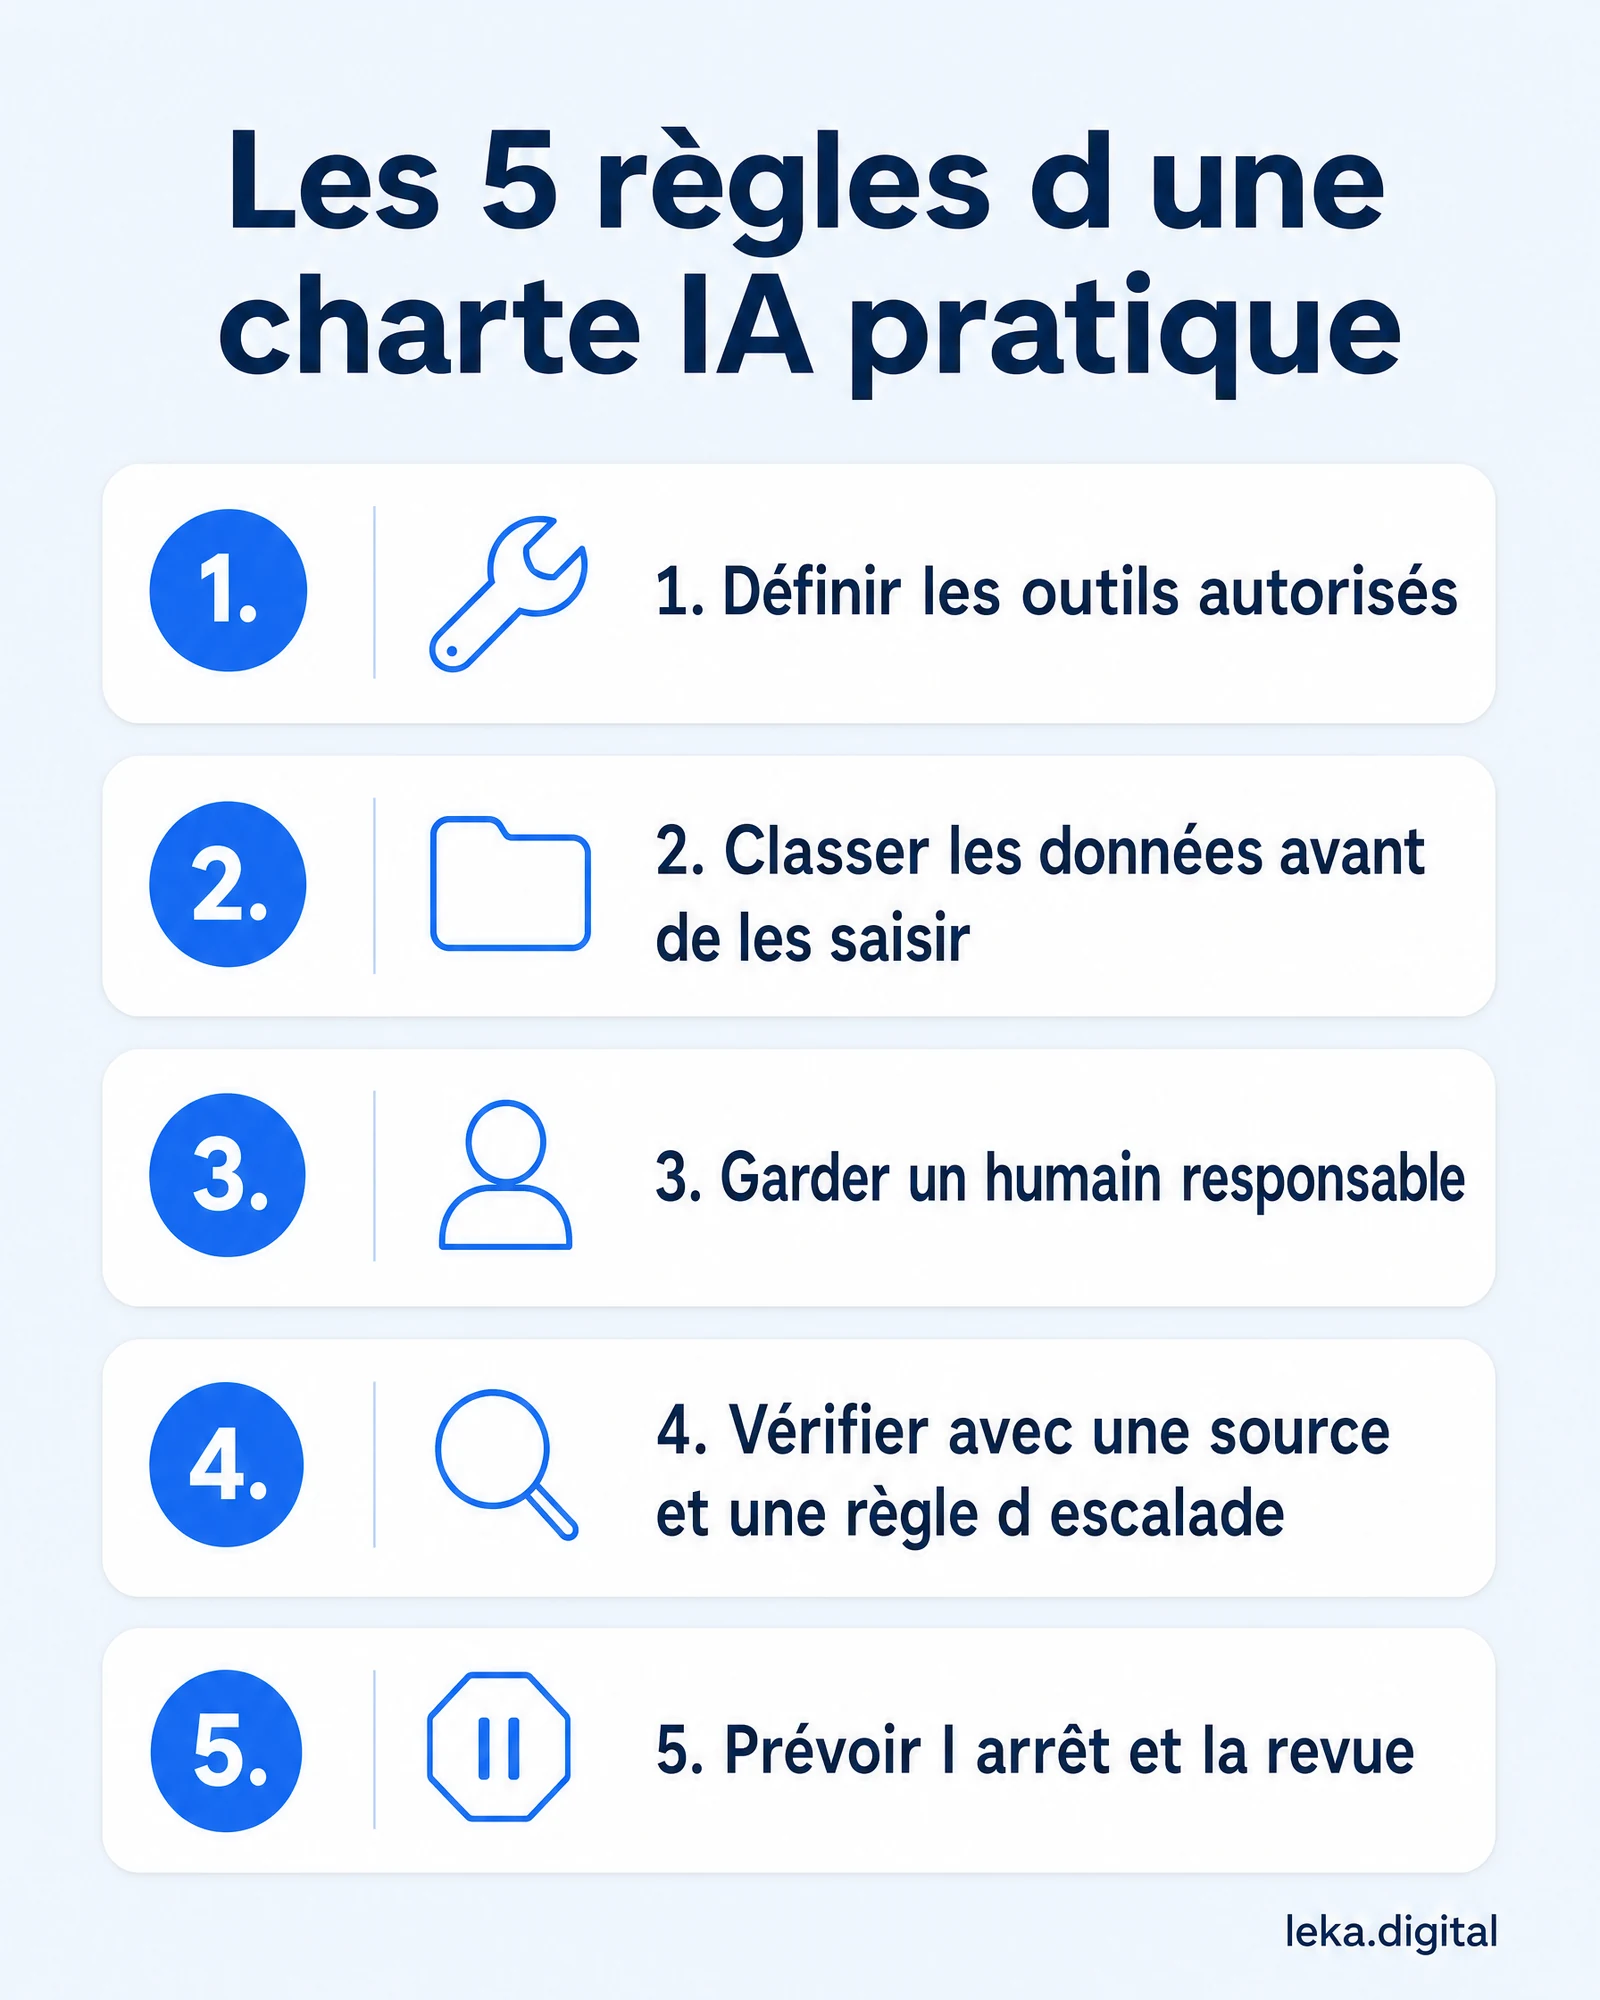
Une charte IA utile tient en une à deux pages et repose sur cinq règles :
- lister les outils autorisés, avec un propriétaire, une finalité et les données admises pour chacun ;
- classer les données avant saisie : ni secrets, ni identifiants, ni données personnelles inutiles dans un outil non validé ;
- garder un humain responsable, avec un contrôle vert, orange ou rouge selon l'impact d'une erreur ;
- prévoir un canal de signalement, une procédure d'arrêt et une revue à 30 jours.
Listez les usages réels de vos équipes, attribuez-leur un niveau de risque, nommez les propriétaires et publiez une version courte là où se trouvent vos procédures.
Pourquoi formaliser maintenant
L'usage progresse plus vite que les règles internes. Selon l'Insee, 18 % des entreprises françaises de 10 salariés ou plus déclaraient utiliser au moins une technologie d'intelligence artificielle en 2025, contre 6 % en 2023. Le chiffre agrège des réalités très différentes : génération de texte, analyse, prévision, automatisation ou intégration dans un logiciel métier.
Ce taux ne dit pas si les usages sont maîtrisés. Dans une PME, un collaborateur peut déjà utiliser un assistant pour reformuler un message, analyser un tableau ou préparer une réponse client. Sans cadre partagé, chacun choisit son outil, copie parfois des informations confidentielles et applique un niveau de vérification différent. Le risque ne vient pas seulement de l'outil : il vient du décalage entre la vitesse de production et la responsabilité de l'entreprise.
Une charte sert donc à aligner les pratiques. Elle transforme une consigne vague, comme « faites attention avec l'IA », en décisions observables et vérifiables.
Ce que le cadre réglementaire change réellement
Il faut distinguer trois sujets souvent mélangés.
- La culture et la compétence IA. L'AI Act prévoit des mesures de sensibilisation et de compétence pour les personnes qui utilisent des systèmes d'IA. Cette obligation s'applique depuis le 2 février 2025, avec un niveau de précision à adapter au contexte et au rôle de chacun.
- La transparence. Certaines obligations de transparence de l'article 50 de l'AI Act deviennent applicables le 2 août 2026. Elles concernent des situations définies, par exemple l'information des personnes dans certains usages ou le marquage de certains contenus générés. Il faut vérifier le périmètre du cas d'usage, pas ajouter mécaniquement une mention à toute production assistée.
- Les systèmes à risque élevé et les données personnelles. Les obligations dépendent de la finalité et du système utilisé. Le RGPD s'applique déjà lorsqu'un traitement de données personnelles est réalisé : base légale, minimisation, sécurité, information, droits et responsabilités doivent être examinés selon le traitement concerné.
La conséquence opérationnelle est simple : une PME n'a pas besoin d'une charte de cinquante pages. Elle a besoin d'un registre des usages, d'un niveau de contrôle proportionné au risque et d'un propriétaire clairement identifié pour chaque flux.
Les cinq règles qui tiennent dans une vraie charte
1. Définir les outils autorisés
Nommez les outils approuvés, les comptes à utiliser et les usages couverts. Indiquez qui valide l'ajout d'un nouvel outil. Une liste courte est plus utile qu'une interdiction générale impossible à contrôler.
Pour chaque outil, documentez au minimum : le propriétaire interne, la finalité, les données autorisées, les réglages de confidentialité disponibles, les personnes habilitées et la procédure de retrait.
2. Classer les données avant de les saisir
La règle de base est de ne transmettre que l'information nécessaire à la tâche. Les données personnelles, secrets commerciaux, identifiants, contrats non publics, informations de santé et contenus soumis à une obligation de confidentialité ne doivent pas être collés dans un outil non approuvé.
L'anonymisation ou la pseudonymisation peut réduire le risque, mais ne constitue pas automatiquement une conformité. Il faut aussi vérifier le fournisseur, les accès, la conservation, la réutilisation des données et la possibilité de supprimer les informations.
3. Garder un humain responsable
L'IA peut préparer, classer, proposer ou résumer. La personne désignée reste responsable de l'usage professionnel du résultat et doit pouvoir expliquer la décision prise.
La validation est obligatoire ou fortement renforcée lorsque le résultat engage un prix, un délai contractuel, un recrutement, une sanction, une donnée personnelle, une information financière, une communication externe sensible ou une décision difficilement réversible. Pour un brouillon interne à faible impact, une vérification légère peut suffire.
4. Vérifier avec une source et une règle d'escalade
Une sortie plausible n'est pas une preuve. La charte doit préciser la source de référence, la date de vérification et la conduite à tenir si l'information manque ou si deux sources se contredisent.
Demandez à l'utilisateur de signaler les erreurs, les contenus inventés, les fuites potentielles et les comportements inattendus. Le signalement doit être simple : formulaire, canal interne ou adresse dédiée. L'objectif est de corriger le processus, pas de rechercher un coupable.
5. Prévoir l'arrêt et la revue
Tout flux doit avoir un bouton d'arrêt opérationnel, même si ce bouton est une procédure manuelle. Précisez qui suspend l'outil, qui informe les utilisateurs, comment les demandes en cours sont reprises et quand le service peut redémarrer.
Planifiez une revue à 30 jours, puis à chaque changement important de modèle, de fournisseur, de données ou de finalité. Une charte qui n'est jamais relue devient rapidement un document de conformité sans effet sur le terrain.
Une matrice simple pour décider du niveau de contrôle
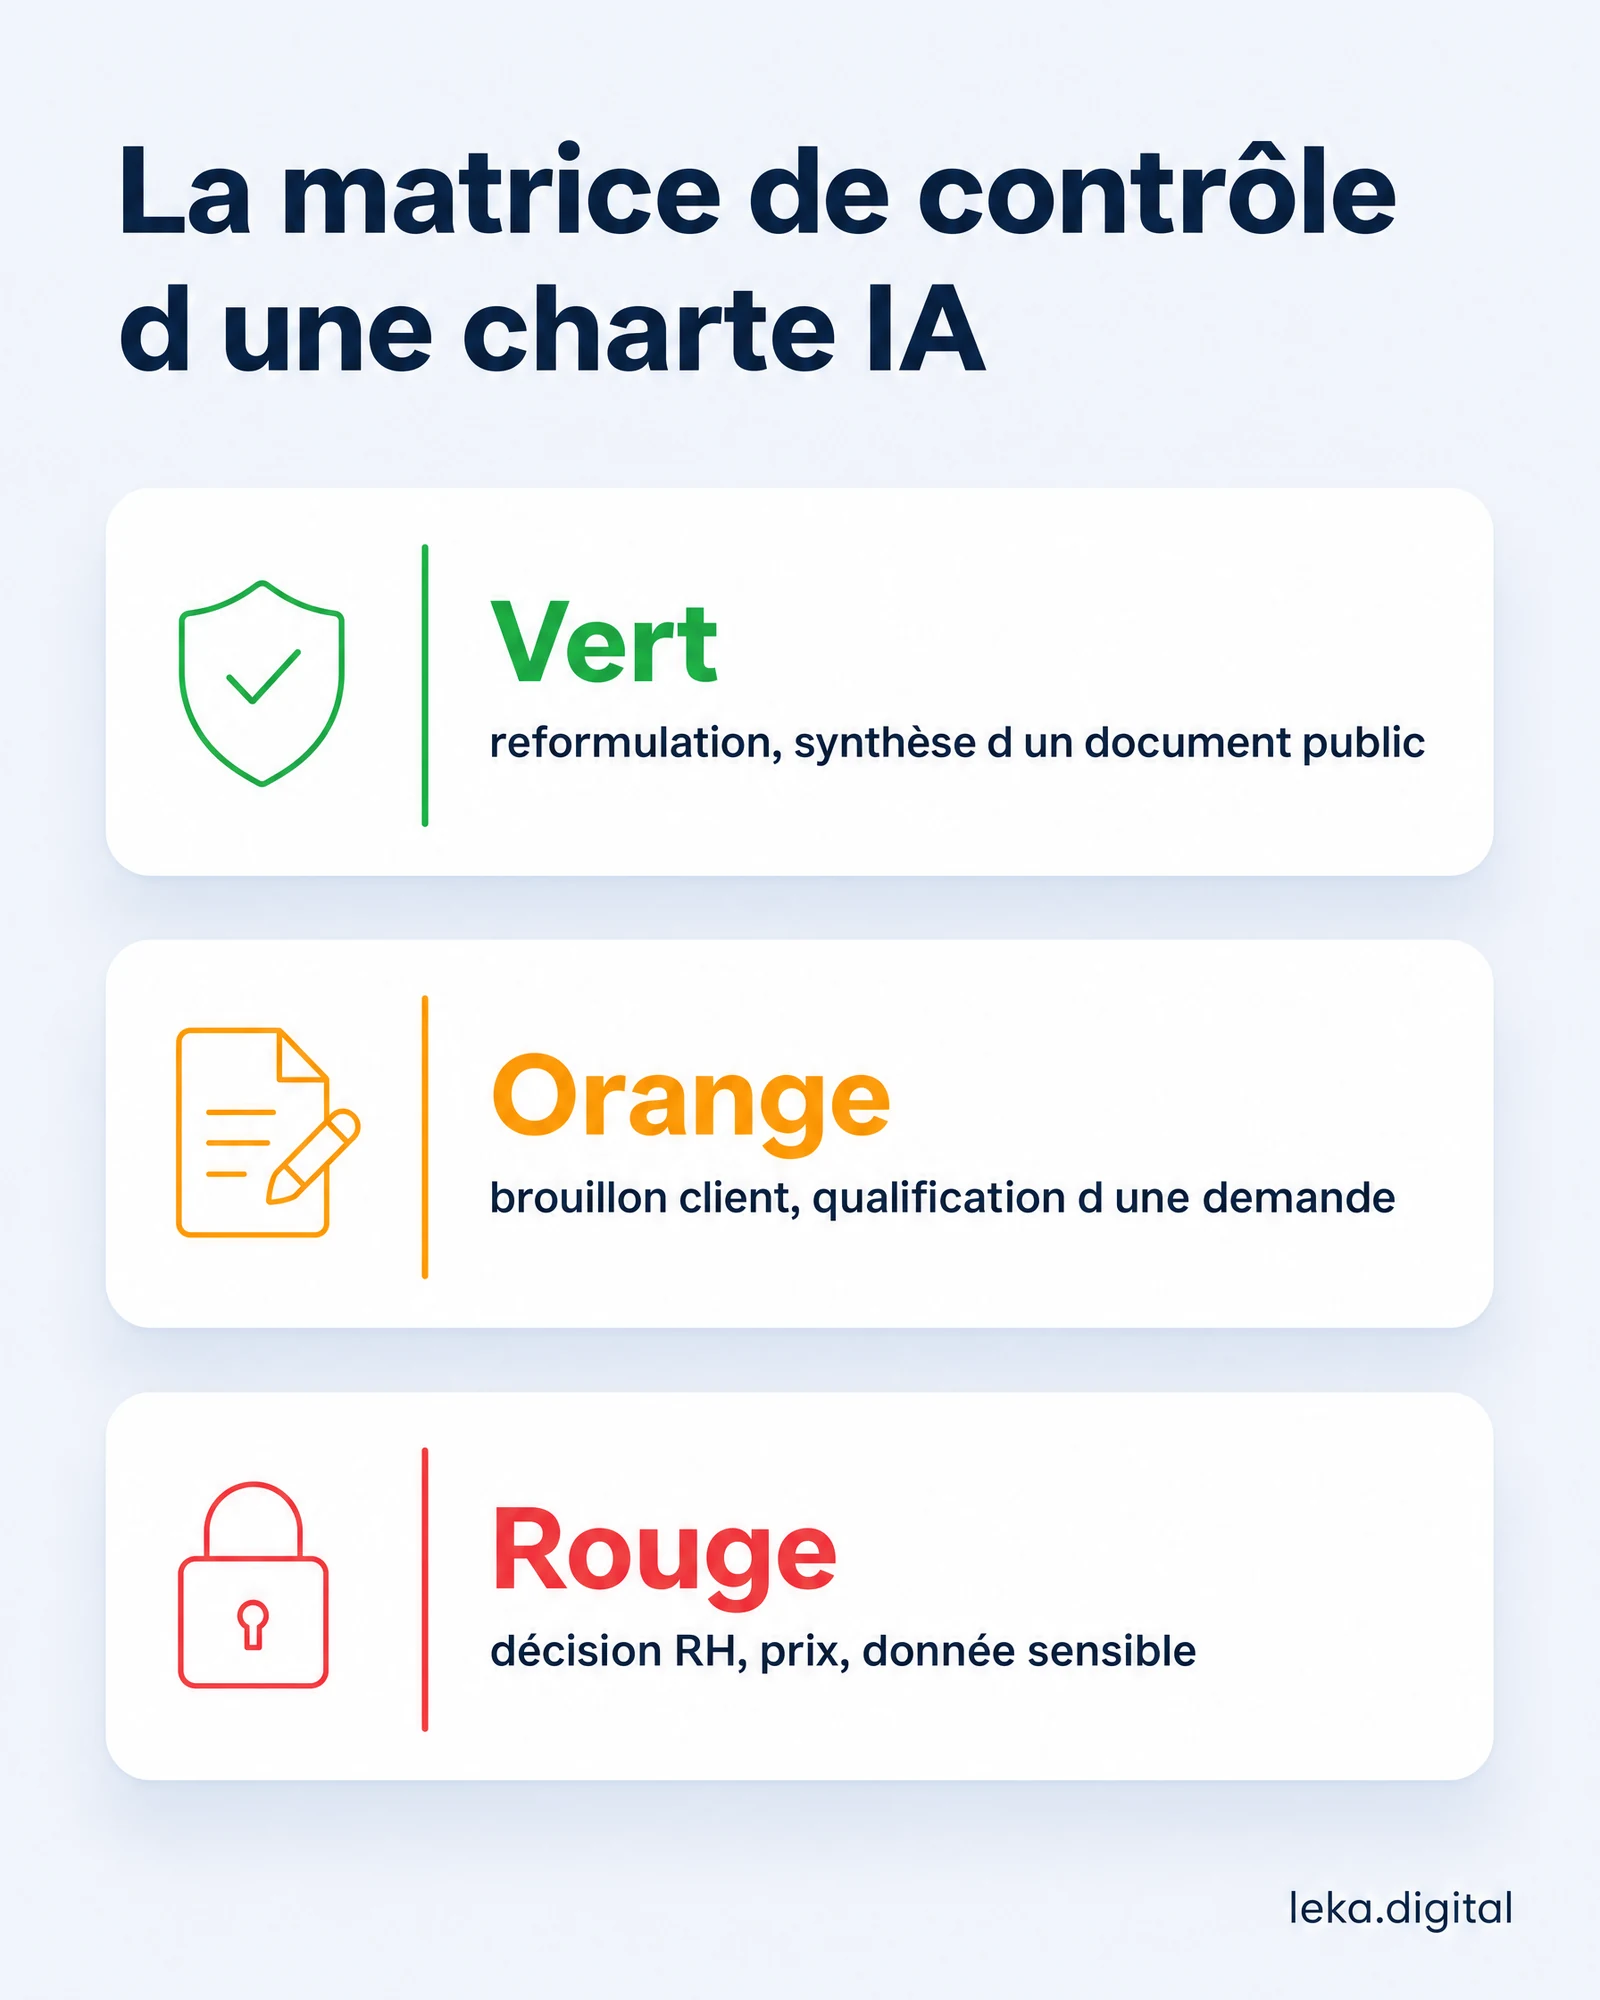
Le niveau de contrôle suit l'impact potentiel de l'erreur, pas le prestige de l'outil.
| Niveau | Exemples | Contrôle minimal |
|---|---|---|
| Vert | Reformulation d'un texte interne, plan de réunion, synthèse d'un document déjà public | Outil autorisé, relecture par l'auteur, aucune donnée confidentielle |
| Orange | Brouillon de réponse client, qualification d'une demande, analyse d'un fichier métier | Source identifiée, contrôle par un référent, conservation de la version validée |
| Rouge | Décision RH, engagement contractuel, prix personnalisé, donnée sensible, action automatique externe | Validation humaine explicite, accès limité, journalisation, procédure d'arrêt et revue dédiée |
Cette matrice est un point de départ. Un même usage peut changer de niveau selon les données, les personnes concernées, le volume, le secteur et les conséquences d'une erreur.
Modèle de charte IA à adapter
Plutôt que de partir d'une page blanche, notre générateur de charte IA remplit directement les sections ci-dessous à partir de quelques champs (entreprise, outil IA autorisé, référent, date d'application) et produit un document prêt à signer au format PDF.
Objet. L'entreprise utilise l'IA pour assister certaines tâches, sous contrôle d'une personne responsable. La charte s'applique à [équipes, sites ou filiales] et aux outils listés dans [registre ou lien interne].
Usages autorisés. Sont autorisés, dans les outils approuvés : [reformulation], [synthèse], [classement], [préparation de brouillons], [recherche dans le corpus interne validé]. Chaque usage doit avoir un propriétaire et une finalité documentée.
Données interdites par défaut. Ne pas saisir de mots de passe, clés, données de paiement, données de santé, données personnelles non nécessaires, informations confidentielles de clients ou éléments couverts par un accord de confidentialité dans un outil non validé.
Validation. Aucun résultat généré ne doit être envoyé ou exécuter une action engageante sans contrôle humain adapté au niveau de risque. Le validateur vérifie les faits, les sources, le ton, les droits d'accès et la conformité à la procédure métier.
Incidents. Toute erreur importante, sortie inventée, fuite potentielle ou action inattendue est signalée à [responsable] via [canal]. Le flux peut être suspendu par [rôle] et repris uniquement après [condition de redémarrage].
Évolution. La charte est revue le [date] et après tout incident ou changement significatif. Le registre des outils et des usages est tenu par [rôle].
Déployer la charte en 30 minutes
1. Lister les usages réels
Interrogez les équipes sur les tâches déjà assistées par l'IA. Cherchez les pratiques existantes, y compris celles qui ne sont pas encore déclarées. Le but est d'obtenir une photographie opérationnelle, pas de sanctionner les premiers usages.
2. Choisir trois niveaux de risque
Attribuez à chaque usage un niveau vert, orange ou rouge. Si le groupe hésite, choisissez temporairement le niveau supérieur et documentez la question à trancher.
3. Nommer les propriétaires
Un propriétaire métier décide si l'usage reste pertinent. Un référent technique ou sécurité vérifie l'outil et les accès. Un responsable de validation est identifié pour les sorties sensibles. Une même personne peut cumuler plusieurs rôles dans une petite structure, à condition que ce soit explicite.
4. Publier une version courte
Partagez la charte au même endroit que les procédures de travail. Ajoutez une liste d'outils autorisés, un exemple de donnée interdite et un canal de signalement. Une règle visible au moment de l'action vaut mieux qu'un PDF oublié dans un dossier partagé.
5. Mesurer et corriger
Après 30 jours, examinez les usages adoptés, les erreurs, les contournements, les demandes de nouveaux outils, le temps de vérification et les incidents. Supprimez les règles qui ne sont jamais appliquées, renforcez celles qui correspondent à un risque réel et arrêtez les flux dont le coût dépasse le bénéfice.
Adapter la charte à une PME locale
Une entreprise de Seine-et-Marne, de Seine-Saint-Denis ou du Val-de-Marne n'a pas besoin d'une règle différente parce qu'elle est locale. Elle a besoin d'une charte reliée à ses situations concrètes : demandes entrantes, devis, planning, recrutement, suivi client, documents fournisseurs ou communication multicanale.
L'adaptation locale consiste surtout à reprendre les rôles existants et les canaux déjà utilisés. Qui valide un devis ? Qui peut accéder aux dossiers clients ? Qui répond à une demande urgente ? Qui remplace le responsable en son absence ? Ces réponses rendent la charte applicable, quel que soit le département.
À retenir
- Partez d'une procédure existante et d'un volume de demandes récurrentes, pas d'un nouvel outil.
- Remplissez le modèle ci-dessus en commençant par les données interdites par défaut et le canal de signalement.
- Classez d'emblée en rouge tout usage qui touche un recrutement, un prix personnalisé ou un engagement contractuel.
- Lors de la première revue, supprimez les règles jamais appliquées et arrêtez les flux dont le coût dépasse le bénéfice.
Pour cartographier vos usages et cadrer le périmètre avant de choisir une solution, demandez un diagnostic.
Sources
Limites : cet article fournit un cadre opérationnel général. Il ne constitue pas un avis juridique et ne permet pas, à lui seul, de qualifier un système d'IA ou un traitement de données.
- Insee, L'intelligence artificielle dans les entreprises en 2025 : taux d'utilisation déclaré par les entreprises françaises de 10 salariés ou plus.
- CNIL, recommandations pour le développement des systèmes d'IA : minimisation, base légale, sécurité et responsabilités à examiner selon le traitement.
- CNIL, précautions pour les TPE et PME : repères pratiques pour l'usage de l'IA et des données personnelles en entreprise.
À propos de l’auteur
Nicolas Barbe Calon, Consultant IA & marketing
Nicolas relie l’IA, l’automatisation et le marketing pour répondre à des besoins métier concrets. Il aide les équipes à gagner du temps sans perdre la maîtrise ni la qualité.
Questions fréquentes
Une charte IA est-elle obligatoire pour une PME ?
Aucune obligation générale n'impose à toute PME de publier une charte IA. Les obligations dépendent des usages : compétence des personnes, protection des données, transparence et exigences propres à certains systèmes. La charte aide à organiser et à prouver vos règles internes, sans remplacer l'analyse de chaque cas d'usage.
Quelle longueur prévoir pour une charte IA ?
Une à deux pages suffisent souvent pour les règles communes, complétées si besoin par un registre des outils, des usages et des niveaux de risque. Chaque règle doit avoir un responsable, une action attendue et une procédure de signalement.
Faut-il interdire l'IA dans l'entreprise ?
Une interdiction totale est difficile à faire respecter et pousse les usages vers des outils non déclarés. Il est plus praticable de définir les outils autorisés, les données interdites par défaut et les usages soumis à validation, quitte à interdire certains usages incompatibles avec votre activité.
Quelles données peut-on saisir dans une IA ?
Uniquement les données nécessaires à un usage autorisé, dans un outil approuvé et avec les contrôles adaptés. Les données personnelles, confidentielles ou sensibles demandent une analyse préalable : base légale, minimisation, sécurité, accès, conservation et réutilisation par le fournisseur.
Faut-il signaler qu'un contenu a été généré par une IA ?
Cela dépend du cas d'usage : certaines obligations de transparence de l'article 50 de l'AI Act s'appliquent depuis le 2 août 2026 dans des situations définies. Votre charte doit préciser les cas concernés, les mentions à utiliser et la personne qui vérifie leur application.
Repères locaux
Une présence de terrain en Île-de-France.
Leka accompagne particulièrement les entreprises de Seine-et-Marne, de Seine-Saint-Denis et du Val-de-Marne, sur site ou à distance selon le besoin.
Voir la méthode SEO local