Shadow AI : comment repérer et encadrer les usages cachés dans une TPE
Dans cet article
- En bref
- Qu'est-ce que le Shadow AI dans une petite entreprise ?
- Quels signaux justifient un audit ?
- Comment réaliser une cartographie sans mettre l'équipe sur la défensive ?
- Comment classer les usages selon le risque ?
- Que vérifier chez le fournisseur d'IA ?
- Que faire si une information a déjà été transmise ?
- Comment transformer l'audit en règle applicable ?
- À retenir
- Sources
Un salarié colle un extrait de devis dans un assistant en ligne pour gagner quelques minutes. Un autre utilise un outil de transcription avec le compte de son téléphone. Ces usages ne sont pas nécessairement malveillants, mais ils peuvent échapper aux règles, aux achats et aux contrôles de l'entreprise. C'est ce que l'on désigne couramment par « Shadow AI ». Pour évaluer les premiers points de vigilance liés aux données, vous pouvez commencer par le diagnostic de conformité IA et RGPD.
Le sujet n'est pas de surveiller chaque salarié ni d'interdire toute intelligence artificielle. Il s'agit de savoir quels outils sont utilisés, pour quelles tâches, avec quelles données et quelles vérifications avant qu'un résultat soit réutilisé. Cette cartographie permet de réduire les risques sans bloquer les usages utiles.
En bref
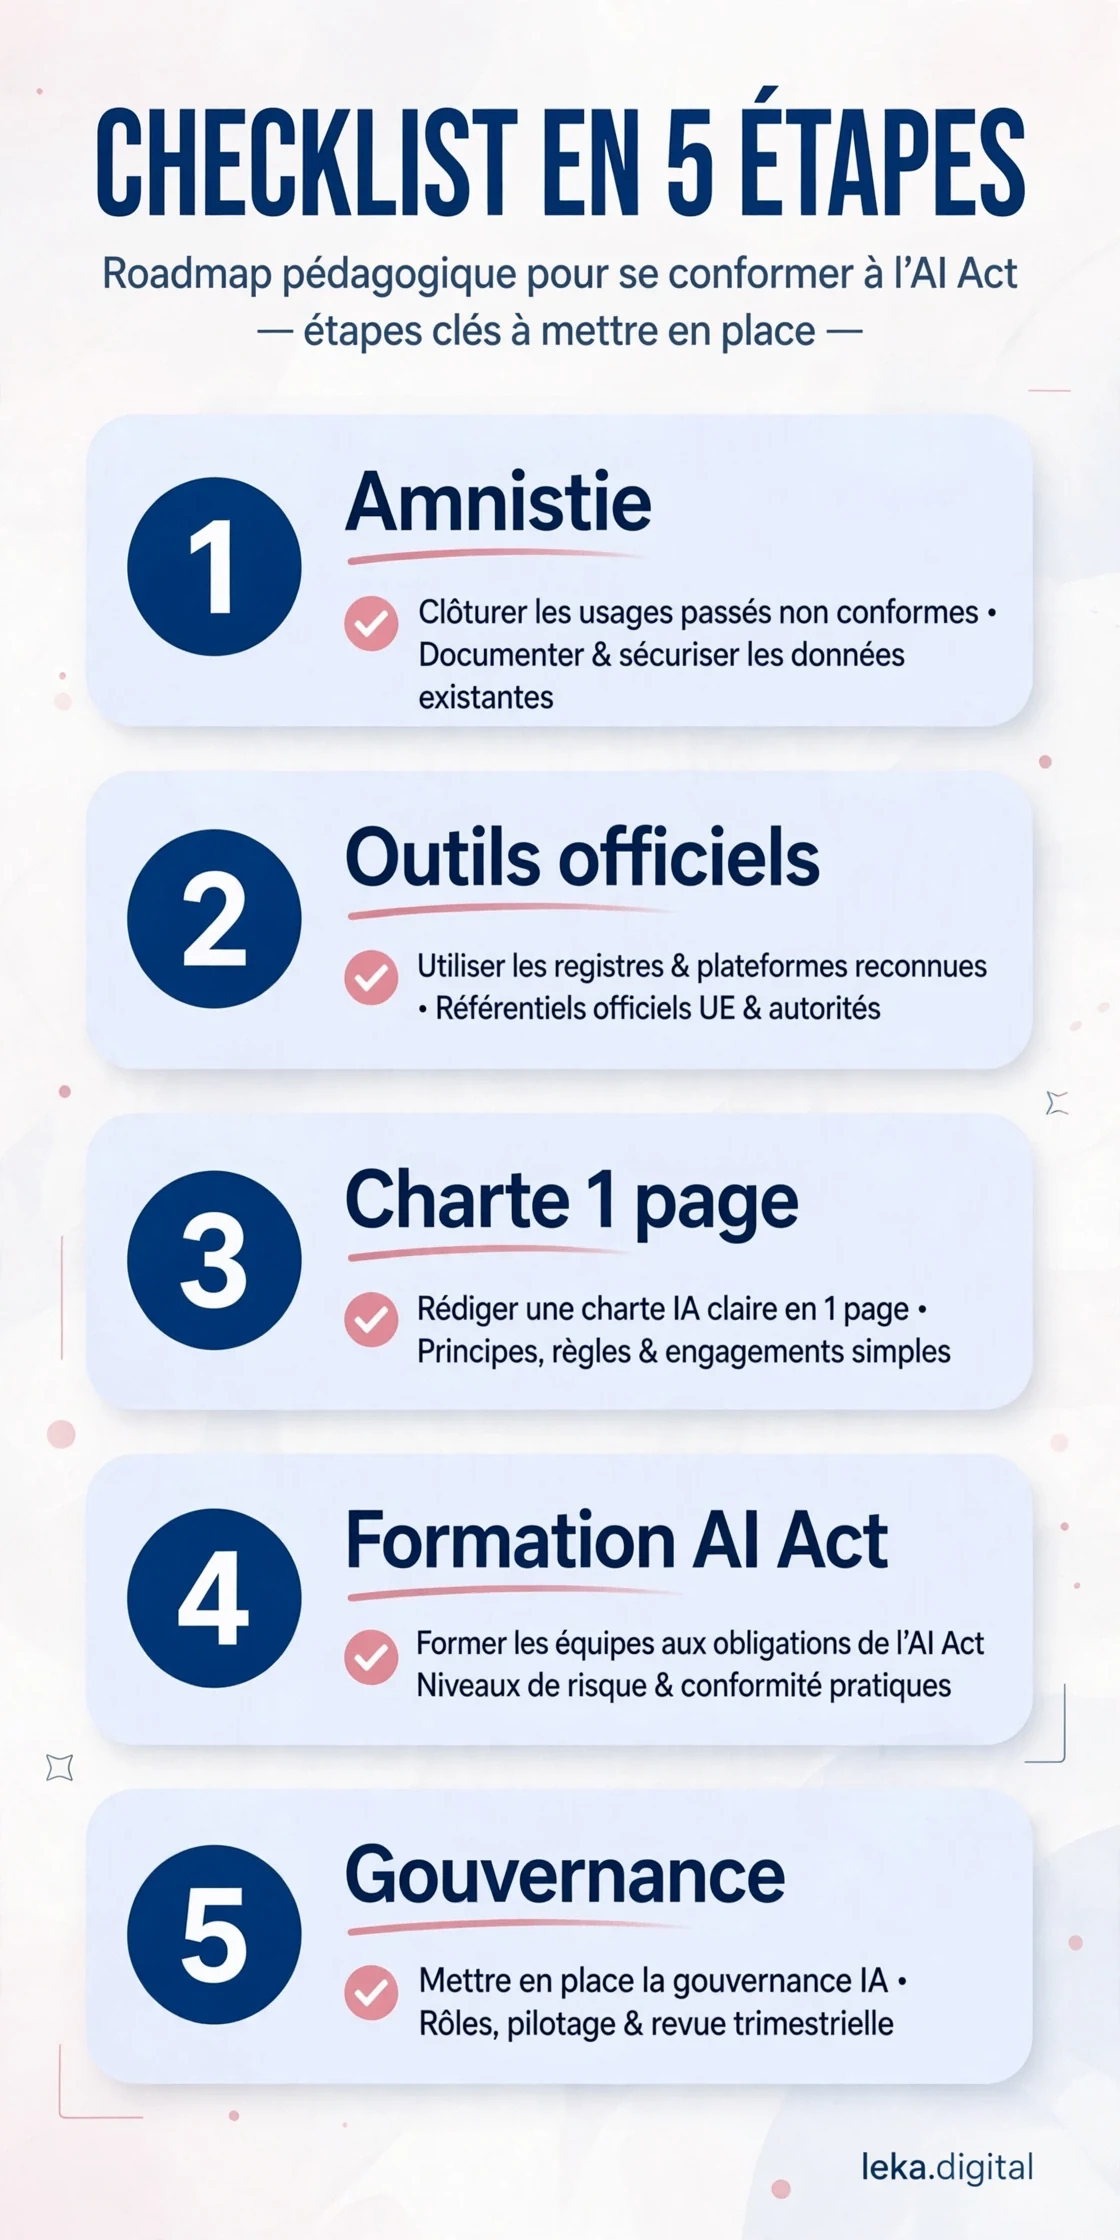
Un audit du Shadow AI sert à rendre visibles les usages réels et à traiter les risques selon leur niveau :
- demandez aux équipes quels outils elles utilisent et pour quelles tâches ;
- repérez les données personnelles, confidentielles ou soumises à une règle métier ;
- vérifiez les conditions du fournisseur, les accès, la conservation et les réglages disponibles ;
- classez chaque usage entre autorisé, à valider ou suspendu pendant l'analyse.
Une règle utile associe un outil adapté, des consignes compréhensibles, une validation humaine et un moyen simple de signaler un incident.
Qu'est-ce que le Shadow AI dans une petite entreprise ?
Le Shadow AI désigne ici les usages d'outils d'intelligence artificielle qui ne sont pas connus ou examinés par les personnes chargées de choisir les outils et de protéger les informations de l'entreprise. Le terme décrit une situation de gouvernance, pas une catégorie juridique autonome.
Les usages peuvent être banals : reformuler un message commercial, résumer une réunion, traduire une notice ou produire une première trame de devis. Le risque dépend moins du nom de l'outil que de la tâche, des informations transmises, du contrat applicable et de la manière dont la réponse est utilisée.
Un assistant déjà validé peut lui aussi servir à un usage inattendu. À l'inverse, un outil non référencé peut être utilisé pour une tâche sans données sensibles. Il faut donc cartographier les usages avant de conclure qu'un outil est sûr ou dangereux.
Cette approche se distingue d'une réflexion générale sur l'interdiction. Pour comparer les options de règle écrite et d'interdiction, consultez aussi notre article sur l'encadrement de ChatGPT au travail. Ici, l'objectif est de conduire un audit pratique des usages existants.
Quels signaux justifient un audit ?
Un audit devient utile lorsque l'entreprise ne peut pas répondre simplement à la question « quels outils d'IA traitent quelles informations pour quelles tâches ? ». Plusieurs signaux peuvent révéler ce manque de visibilité, sans prouver à eux seuls qu'une violation a eu lieu.
- Des textes générés apparaissent dans des documents professionnels sans que le processus de relecture soit défini.
- Des salariés utilisent des comptes personnels pour transcrire, résumer ou reformuler des échanges professionnels.
- Des abonnements ou extensions de navigateur liés à l'IA sont découverts au fil des notes de frais ou des demandes de support.
- Un outil reçoit des données de clients ou de salariés sans que l'équipe sache si elles sont conservées ou réutilisées.
- Une réponse produite par l'IA est envoyée telle quelle, sans contrôle des chiffres, des engagements ou des informations nominatives.
Le dernier point relève aussi de la qualité opérationnelle. Un résultat erroné peut créer un problème même s'il ne contient aucune donnée personnelle. La CNIL rappelle que les réponses des systèmes génératifs peuvent être inexactes tout en paraissant plausibles.
Comment réaliser une cartographie sans mettre l'équipe sur la défensive ?
Une cartographie utile commence par une demande transparente et collective, car les salariés décrivent plus facilement leurs pratiques lorsqu'ils comprennent que l'objectif est d'améliorer les règles et les outils plutôt que de chercher un responsable.
Annoncez le périmètre et la durée de l'exercice, puis posez les mêmes questions à chaque personne ou équipe :
| Question | Exemple de réponse attendue | Point à vérifier |
|---|---|---|
| Quel outil utilisez-vous ? | Assistant de texte, transcription, génération d'image | Nom du service, version ou compte utilisé |
| Pour quelle tâche ? | Résumer un compte rendu de chantier | Finalité concrète et fréquence |
| Quelles données fournissez-vous ? | Notes sans nom ou document client | Données identifiantes, confidentielles ou sensibles |
| Que devient le résultat ? | Brouillon relu par un responsable | Envoi externe, décision, archivage |
| Qui possède le compte ? | Compte souscrit par l'entreprise | Administrateur, accès et sortie d'un collaborateur |
Ne demandez pas aux salariés de recopier des données clients dans un formulaire d'audit. Des descriptions générales suffisent au premier passage. Si un exemple concret est nécessaire, remplacez les noms et détails identifiants par des éléments fictifs avant de l'examiner.
Un inventaire peut être tenu dans un tableau restreint aux personnes concernées. Limitez les informations collectées à ce qui est nécessaire à la décision. Évitez de créer une nouvelle base nominative des pratiques individuelles si une vue par équipe ou par usage répond à la question.
Comment classer les usages selon le risque ?
La décision doit tenir compte de la donnée, du fournisseur, de la finalité et de l'effet de la réponse, car aucun réglage unique ne rend tous les usages automatiquement conformes ou fiables.
| Niveau | Exemples | Décision de départ |
|---|---|---|
| Usage simple à autoriser | Reformuler une phrase générique, générer des idées sans information interne | Autoriser avec relecture et consigne de ne pas ajouter de données confidentielles |
| Usage à valider | Résumer une réunion, analyser un document interne ou transcrire un échange | Vérifier la finalité, les données, les conditions du service et les accès avant validation |
| Usage à suspendre le temps de l'analyse | Envoyer un fichier client identifiable dans un compte personnel ou faire décider automatiquement une situation importante | Ne plus transmettre ces données par ce canal, préserver les éléments utiles et demander l'avis de la personne compétente |
Cette grille est un outil de tri, pas un avis juridique. Une information personnelle ne rend pas automatiquement chaque usage illicite, mais sa collecte et son utilisation doivent avoir un cadre et des garanties adaptés. La CNIL recommande notamment de partir du besoin, de limiter les informations communiquées et d'examiner la manière dont le fournisseur traite les entrées et les résultats.
Les données confidentielles d'entreprise posent également des questions de contrat, de secret des affaires et de contrôle des accès. Les données de santé, les identifiants, les mots de passe et les pièces d'identité appellent une prudence renforcée. En cas de doute, ne transmettez pas l'information avant examen.
Que vérifier chez le fournisseur d'IA ?
Avant de valider un usage professionnel, l'entreprise doit pouvoir identifier le service exact et comprendre les conditions qui s'appliquent au compte utilisé, car le nom d'une marque ne renseigne pas à lui seul sur le contrat, les réglages ou les sous-traitants.
Vérifiez au minimum :
- Le compte et les rôles : qui souscrit, qui administre, qui peut inviter ou retirer des utilisateurs ?
- Les données d'entrée : quelles informations le service collecte-t-il, combien de temps sont-elles conservées et à quelles fins ?
- La réutilisation : les entrées ou sorties peuvent-elles être utilisées pour améliorer les services ou entraîner des modèles, et quel réglage s'applique au compte ?
- Les conditions contractuelles : le fournisseur agit-il pour le compte de l'entreprise pour le traitement concerné, et quelles clauses ou garanties sont disponibles ?
- Les transferts et sous-traitants : où les données sont-elles traitées, quels acteurs interviennent et quelles garanties sont prévues ?
- La sortie : comment supprimer ou exporter les données, fermer un compte et retirer les accès d'une personne qui quitte l'équipe ?
Ne concluez pas qu'une version payante ou professionnelle règle automatiquement ces questions. Lisez les conditions correspondant au produit, au compte et à la date de souscription. Si l'outil traite des données personnelles pour le compte de l'entreprise, déterminez avec le responsable compétent les obligations contractuelles applicables au rôle de chaque partie.
Que faire si une information a déjà été transmise ?
Une transmission passée appelle d'abord une évaluation factuelle, car le simple usage d'un outil ne permet pas à lui seul de déterminer s'il y a eu violation de données ou quelle notification serait nécessaire.
Demandez à la personne concernée de décrire la catégorie d'informations transmises, le service utilisé, la date, le compte et les réglages applicables. Ne lui demandez pas de renvoyer le document dans un autre outil. Conservez les éléments utiles à l'analyse selon les règles internes, puis identifiez les personnes responsables de la protection des données et de la sécurité.
Si des données personnelles sont en jeu, le responsable du traitement doit évaluer les circonstances, les conséquences possibles pour les personnes et les mesures prises. Les obligations de notification dépendent notamment du niveau de risque prévu par le RGPD. Le délai de 72 heures concerne la notification à l'autorité de contrôle lorsqu'elle est requise, et non chaque utilisation imprudente d'un outil.
Cette distinction évite deux erreurs : ignorer un incident potentiellement sérieux ou annoncer trop vite qu'une violation est juridiquement établie. En cas d'incident confirmé ou de risque important, faites intervenir la personne compétente et suivez la procédure de l'entreprise.
Comment transformer l'audit en règle applicable ?
La règle finale doit dire quoi faire dans les situations courantes, à qui demander une validation et comment signaler un problème, car une liste abstraite d'interdictions est difficile à appliquer au quotidien.
Pour chaque usage autorisé, documentez l'outil et le compte concernés, les tâches permises, les informations à exclure, la personne qui relit le résultat et la date de réexamen. Pour un usage à valider, indiquez une solution de remplacement pendant l'analyse et le délai de réponse attendu. Pour un usage suspendu, expliquez le motif et la marche à suivre si cette tâche est indispensable.
La formation doit partir de situations réelles de l'équipe : un devis, un compte rendu, un mail reçu ou une photo de chantier. Demandez aux participants de repérer les informations qu'ils retireraient avant de solliciter l'outil et de vérifier la réponse avant de la partager.
L'article 4 du règlement européen sur l'intelligence artificielle prévoit que fournisseurs et déployeurs prennent des mesures pour assurer un niveau suffisant de maîtrise de l'IA aux personnes qui utilisent les systèmes pour leur compte, en tenant compte de leurs connaissances, de leur formation et du contexte d'utilisation. Le texte ne fixe pas une durée de formation identique pour chaque entreprise : adaptez les consignes aux tâches et aux risques réels.
À retenir
- Cette semaine, demandez à chaque équipe quels outils et comptes elle utilise pour ses tâches professionnelles.
- Classez les usages selon les données transmises, les conditions du service et l'effet du résultat.
- Mettez en pause les transmissions qui exposent des informations confidentielles tant que le fournisseur et le cadre ne sont pas vérifiés.
- Désignez un point de contact et réexaminez l'inventaire après tout changement d'outil ou de traitement.
Le générateur de charte IA peut ensuite vous aider à formaliser les règles adaptées aux usages recensés.
Sources
Limites : le niveau de risque dépend du cas d'usage, des données, du fournisseur et du rôle de chaque partie. Les repères de cet article ne remplacent pas une analyse juridique ou une procédure de gestion d'incident.
- CNIL, Comment déployer une IA générative ? : précautions de déploiement, fiabilité des sorties et traitement des données.
- CNIL, Fiche IA 3 : choisir parmi les solutions d'IA générative : choix d'un service et points de vigilance pour les TPE et PME.
- Union européenne, règlement (UE) 2024/1689, article 4 : maîtrise de l'IA pour le personnel et les personnes utilisant des systèmes pour le compte d'un fournisseur ou d'un déployeur.
- Union européenne, règlement (UE) 2016/679, texte du RGPD : principes de protection des données, sous-traitance et notification des violations.
À propos de l’auteur
Nicolas Barbe Calon, Consultant IA & marketing
Nicolas relie l’IA, l’automatisation et le marketing pour répondre à des besoins métier concrets. Il aide les équipes à gagner du temps sans perdre la maîtrise ni la qualité.
Questions fréquentes
Le Shadow AI est-il illégal ?
Le terme décrit des usages d'IA non recensés ou non encadrés, pas une infraction autonome. La légalité dépend notamment des données, de la finalité, du fournisseur et des règles applicables.
Faut-il interdire tous les outils d'IA personnels ?
Une règle peut interdire certains comptes pour les tâches professionnelles, mais elle doit être compréhensible et proposer une voie de validation ou un outil adapté.
Que faire si un salarié a transmis une donnée client ?
Établissez les faits sans rediffuser la donnée, puis demandez une évaluation à la personne responsable de la protection des données ou de la sécurité. La notification dépend du risque et des circonstances.
Un abonnement professionnel garantit-il la conformité ?
Non. Vérifiez les conditions du produit et du compte, les données traitées, les réglages, les sous-traitants et les garanties contractuelles applicables à votre usage.
Repères locaux
Une présence de terrain en Île-de-France.
Leka accompagne particulièrement les entreprises de Seine-et-Marne, de Seine-Saint-Denis et du Val-de-Marne, sur site ou à distance selon le besoin.
Voir la méthode SEO local