Données d'entreprise et IA : quelles sources sont vraiment autorisées ?
Dans cet article
- En bref
- Pourquoi 2025-2026 est le tournant
- Le cadre officiel en 3 règles
- Quelles sources peuvent alimenter votre IA ? Le feu tricolore
- La méthode RAG sécurisé : ne fine-tunez jamais un LLM public
- SEO local : données & IA en 77 / 93 / 94
- Trois exemples d'usages à partir de sources autorisées
- Checklist conformité express
- À retenir
Vos équipes utilisent déjà l'IA avec vos fichiers clients. La question n'est plus si vous devez cadrer l'IA, mais avec quelles données vous avez le droit de l'alimenter, sans risquer une mise en demeure de la CNIL ou un arrêt de projet ordonné par un juge.
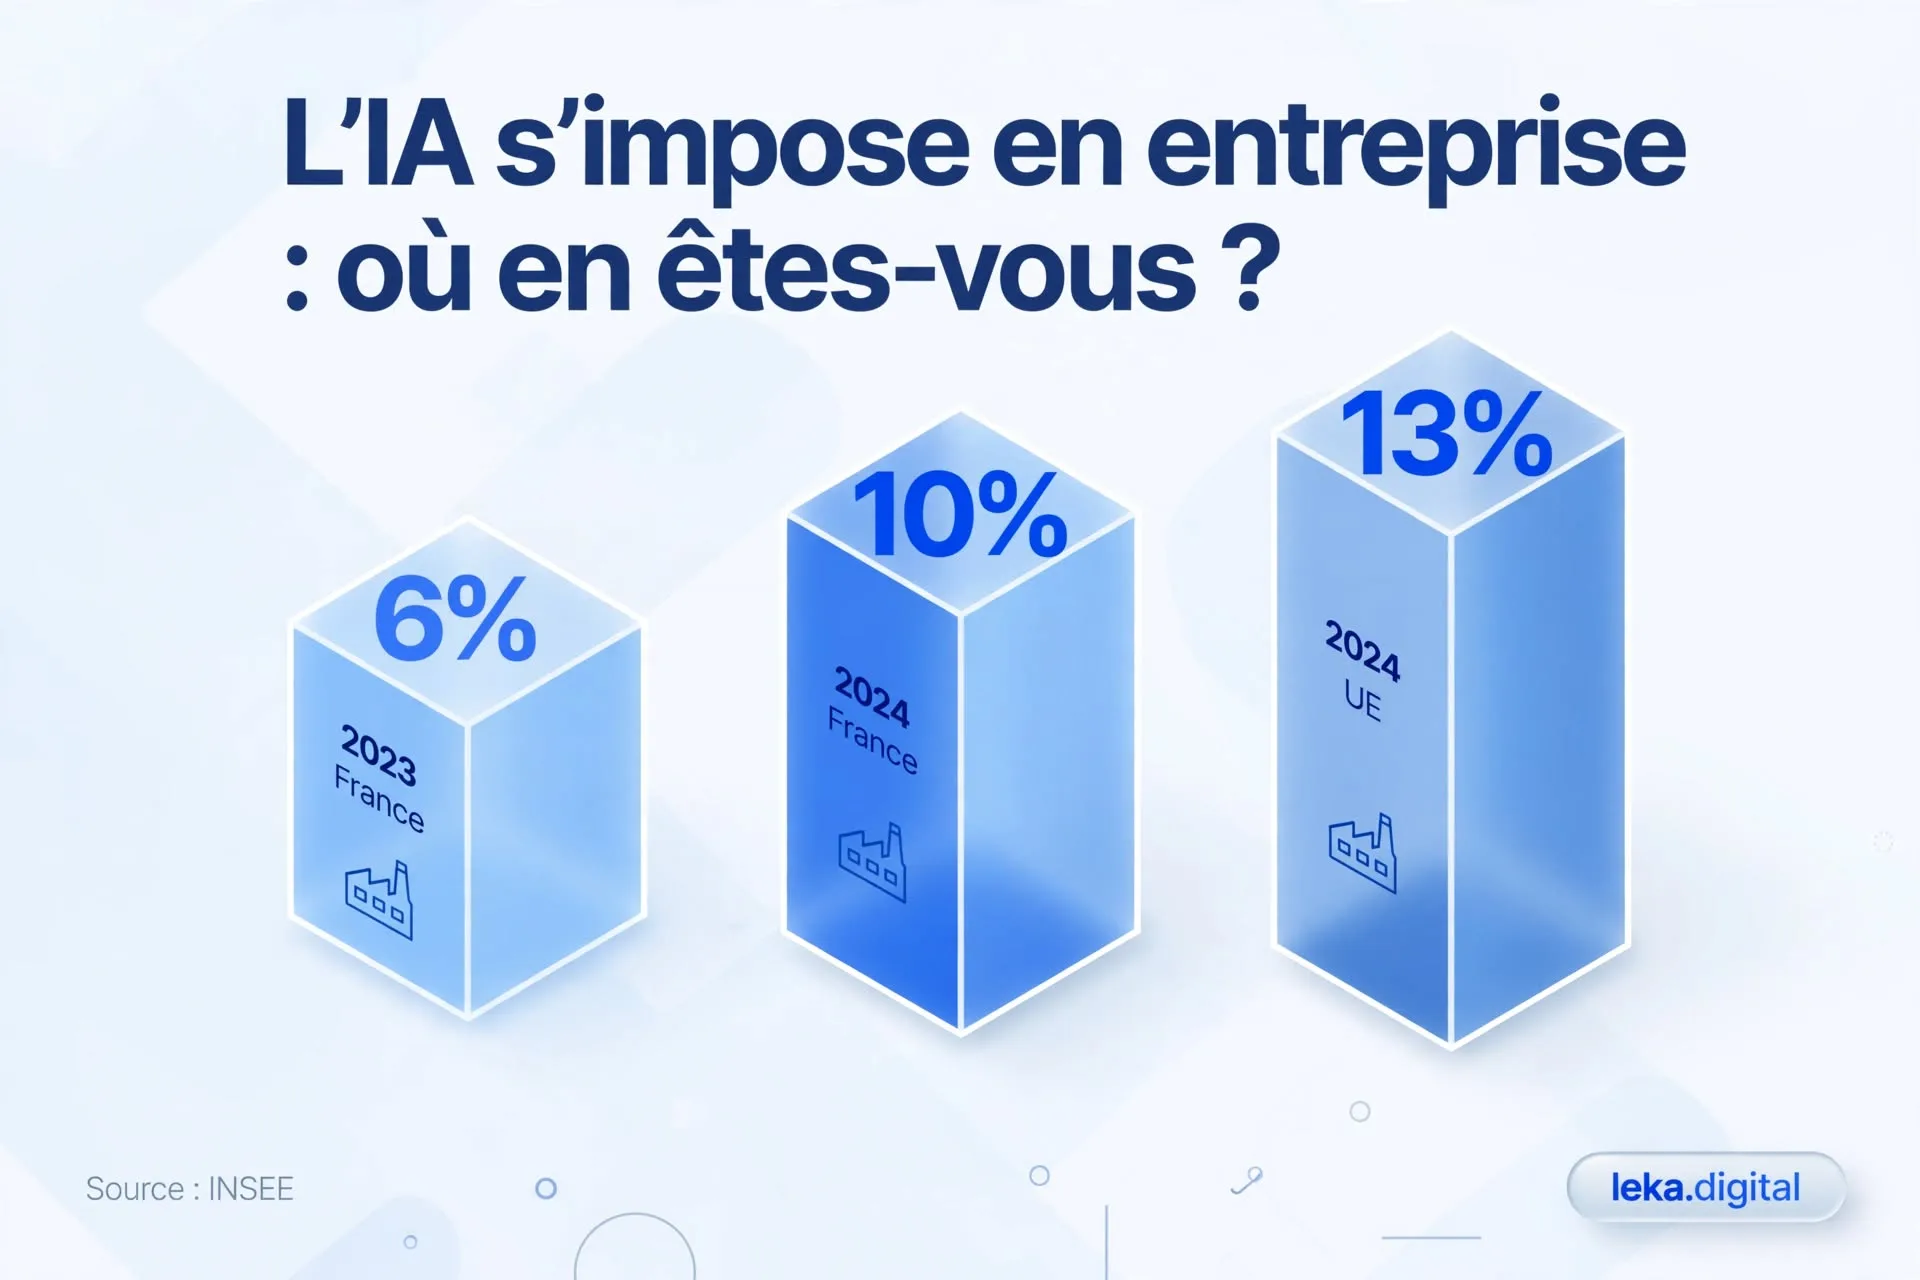
En 2024, 10 % des entreprises françaises de 10 salariés ou plus déclarent utiliser une technologie d'IA, contre 6 % en 2023, pour une moyenne de 13 % dans l'Union européenne. L'adoption progresse vite, mais beaucoup d'entreprises achètent des outils du marché sans gouvernance claire des données qui les alimentent. C'est là que le risque naît, et le check conformité IA et RGPD permet de repérer en 2 minutes les usages à cadrer.
Les dérives typiques sont faciles à reconnaître : un espace de stockage connecté en vrac à un assistant IA public, un chatbot qui invente un prix, un fichier RH copié dans un prompt. Voici la méthode pour transformer votre capital data en carburant IA légal.
En bref
Avant d'alimenter une IA, classez chaque source de données selon un feu tricolore :
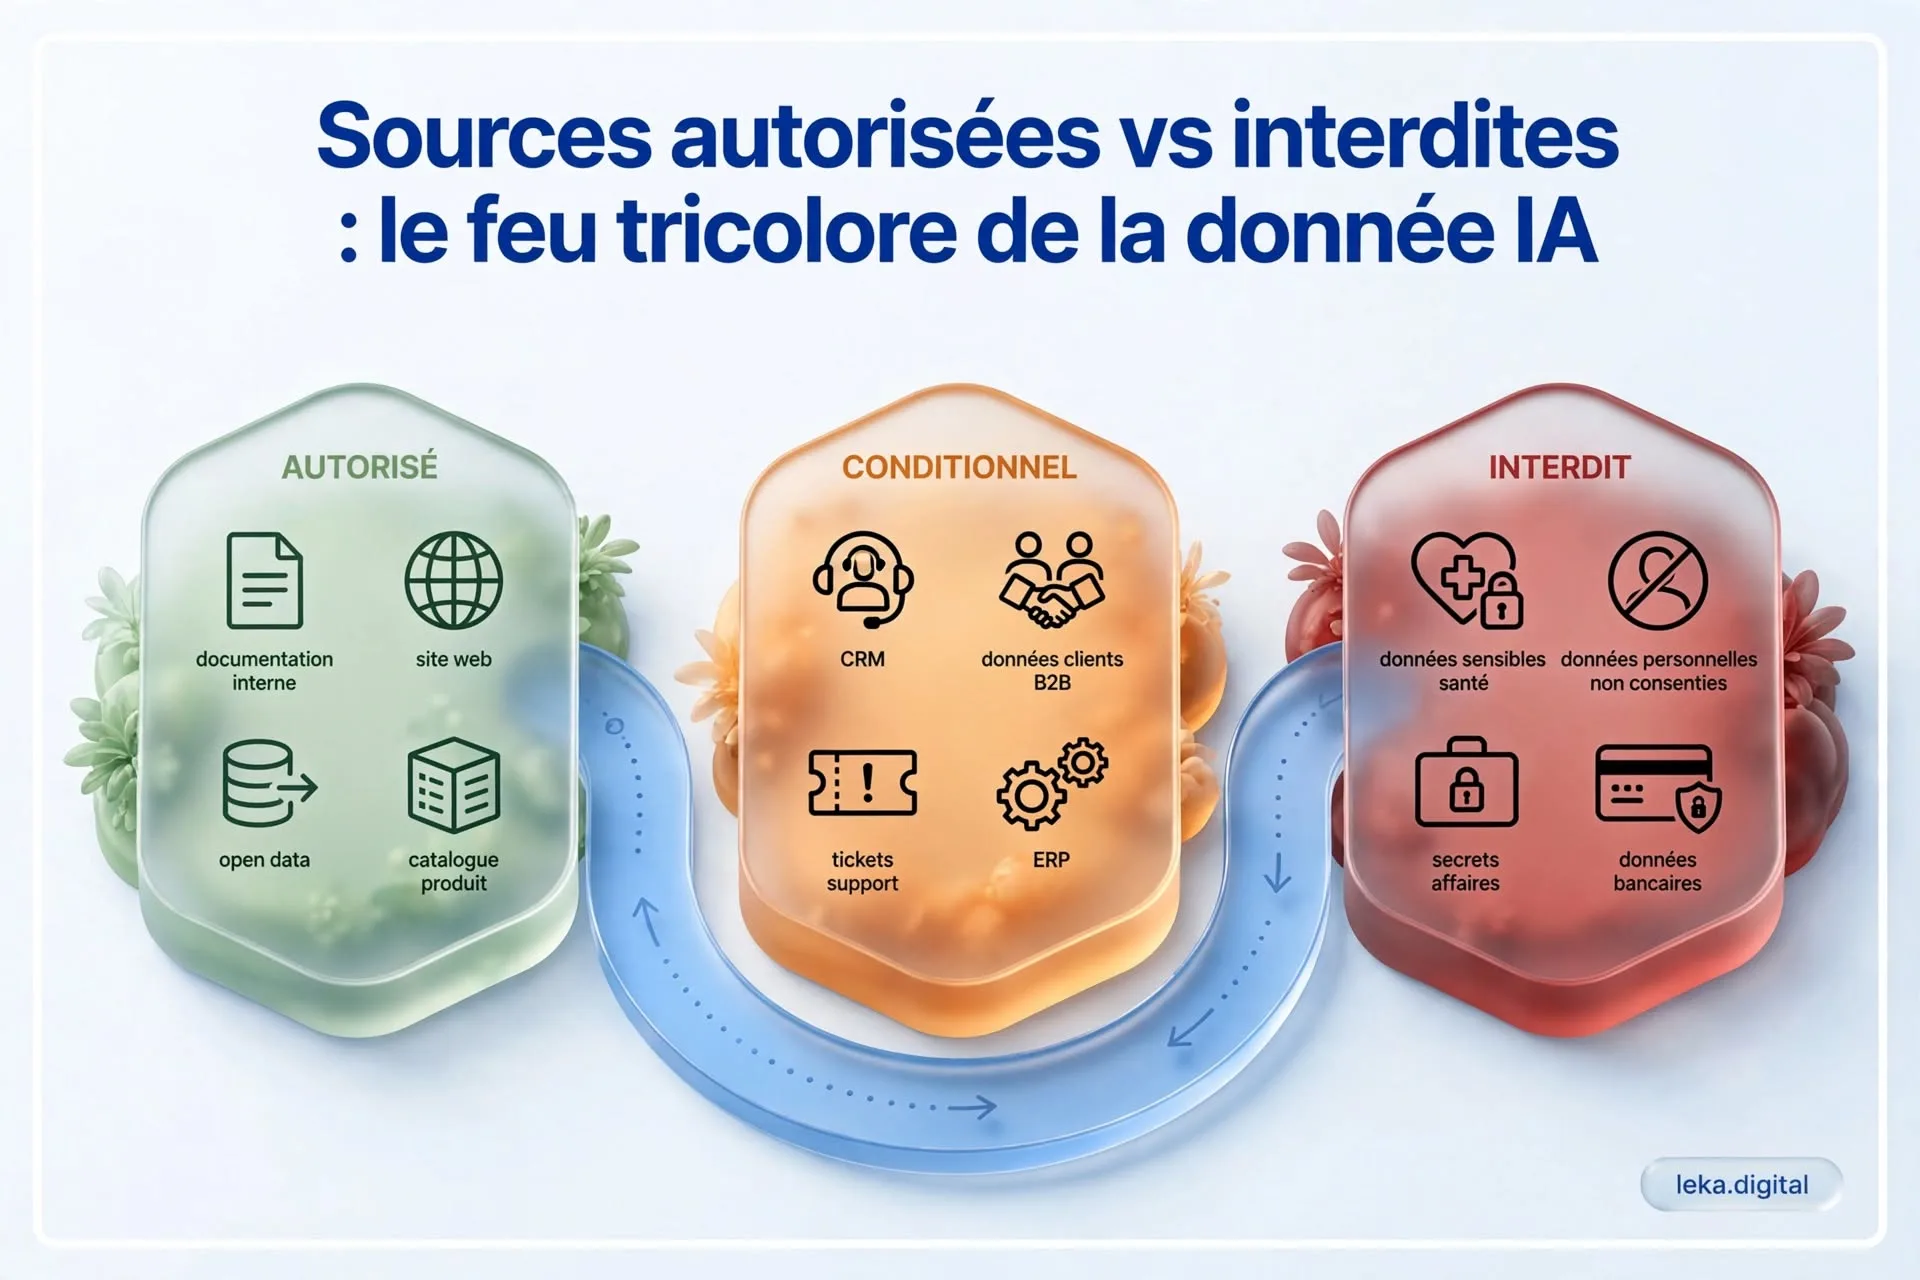
- vert : documentation interne, contenu du site, données anonymisées et open data comme SIRENE ;
- orange : CRM, tickets support, données salariés ou comportementales, sous base légale, minimisation et accès par rôle ;
- rouge : données sensibles de l'article 9 du RGPD, contacts non consentis, secrets d'affaires, données bancaires et mots de passe ;
- aucun assistant public branché sur vos fichiers, mais un RAG cloisonné, hébergé en UE et journalisé.
Commencez par inventorier le Shadow AI et faites valider la classification par le DPO.
Pourquoi 2025-2026 est le tournant
AI Act, article 50 (2 août 2026) : les obligations de transparence sont entrées en application et le régime de sanctions est activé, jusqu'à 15 millions d'euros ou 3 % du chiffre d'affaires mondial pour un manquement aux obligations de transparence. Certains contenus générés ou manipulés par IA doivent désormais être signalés comme tels, selon des cas définis par le texte.
Data Act (12 septembre 2025) : le règlement européen sur les données encadre l'accès et le partage des données issues d'objets connectés et de services numériques. Vous devez pouvoir tracer d'où vient la donnée que vous exploitez.
CNIL, recommandations 2025 : par sa délibération n°2025-010 du 6 février 2025, la CNIL a adopté une deuxième recommandation sur l'application du RGPD au développement des systèmes d'IA, avec deux nouvelles fiches pratiques : informer les personnes concernées et faciliter l'exercice de leurs droits. Un modèle entraîné sur des données personnelles peut rester soumis au RGPD, y compris à travers ce qu'il a mémorisé.
Le juge a déjà tranché : par une ordonnance de référé du 14 février 2025 (n° 24/01457), le tribunal judiciaire de Nanterre a suspendu le déploiement d'outils IA dans une entreprise jusqu'à la fin de la consultation du CSE, y compris en phase pilote, avec astreinte à la clé. La gouvernance des données IA devient un sujet de direction générale, pas seulement un sujet IT.
Le cadre officiel en 3 règles
RGPD : finalité définie, base légale (contrat, intérêt légitime documenté, consentement), minimisation des données, information des personnes concernées. Un modèle n'est pas anonyme par défaut : évaluez sa résistance aux attaques de ré-identification avant de le considérer comme tel.
CNIL : plusieurs fiches pratiques progressivement publiées. Obligation de tenir le registre de traitement à jour, de pseudonymiser les données personnelles et de prévoir des filtres robustes au niveau du système qui encapsule le modèle.
Open data d'entreprise : la base SIRENE est disponible gratuitement en open data depuis le 1ᵉʳ janvier 2017, via l'API INSEE et data.gouv.fr. C'est une source autorisée par défaut pour enrichir un RAG (raison sociale, code APE, adresse), sous réserve du RGPD si vous la croisez avec des données personnelles.
Quelles sources peuvent alimenter votre IA ? Le feu tricolore
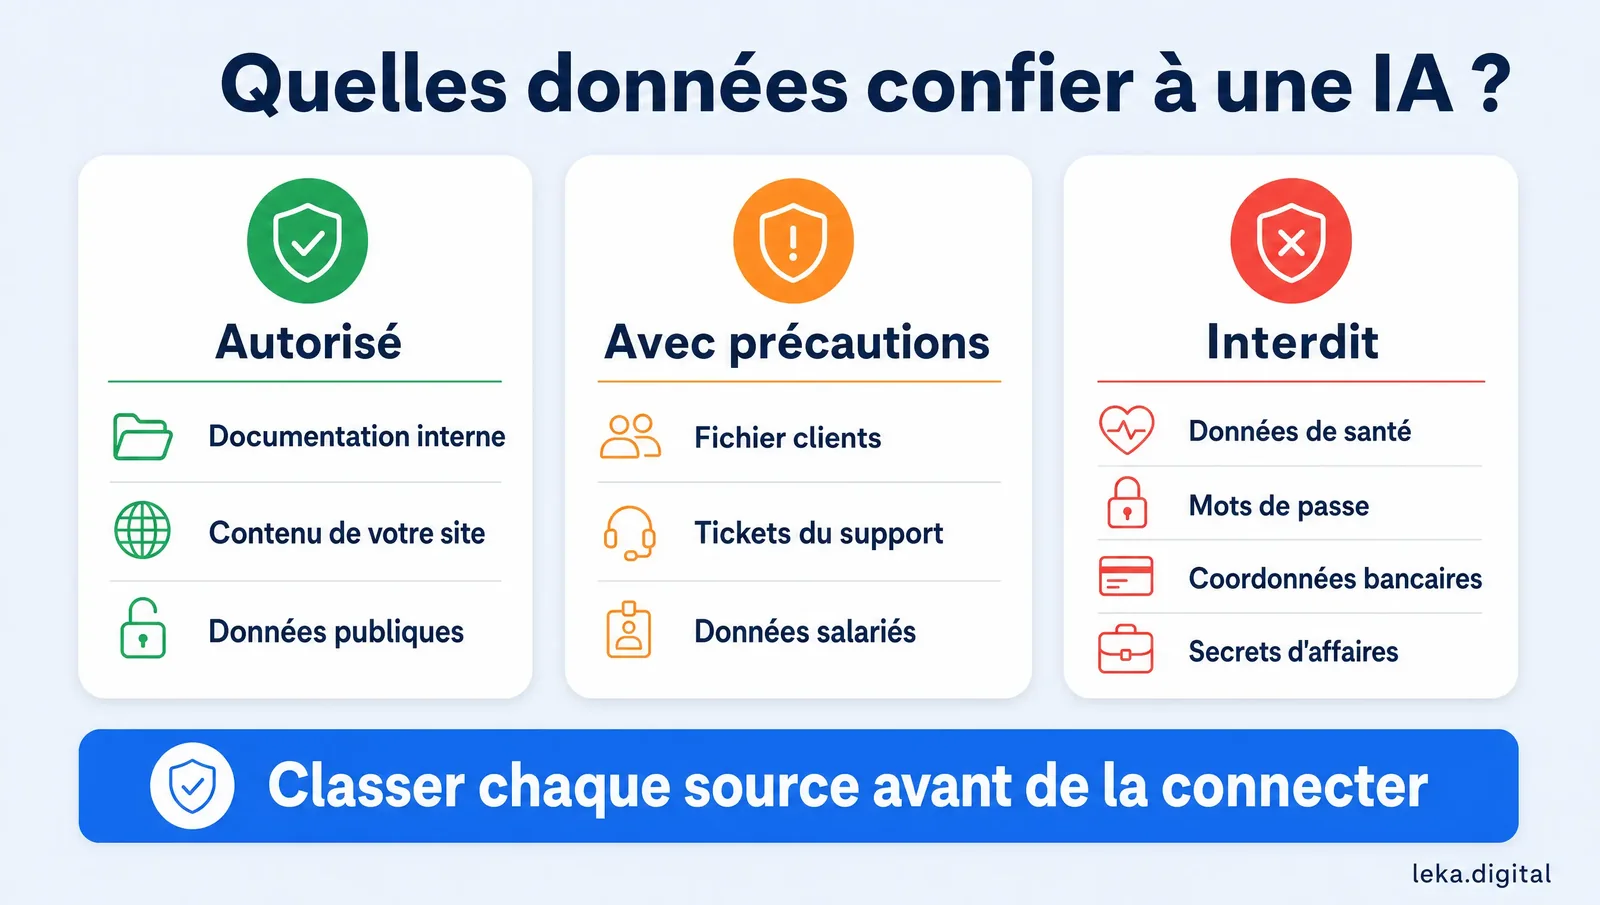
Une source de données peut alimenter votre IA selon trois niveaux : vert quand elle ne contient aucune donnée personnelle, orange quand elle en contient sous base légale documentée, rouge quand elle est sensible ou confidentielle.
VERT : autorisé par défaut
C'est l'essentiel de votre carburant utile : aucune donnée personnelle, ou des données déjà publiques.
- Documentation interne : fiches produits, catalogues, prix publics, CGV, manuels, procédures ISO, procédures SAV
- Contenu web propriétaire : pages de votre site, articles de blog, FAQ, scripts commerciaux validés
- Données opérationnelles anonymisées : statistiques de stock, temps de production agrégés, logs techniques sans adresse IP
- Open data et API publiques : SIRENE, data.gouv.fr, INSEE, Base Adresse Nationale, avis Google publics
Exemple illustratif : un e-commerçant indexe ses fiches produits, ses pages d'aide et son catalogue PDF dans un RAG. Son chatbot répond sur le prix et le délai sans jamais toucher au CRM.
ORANGE : conditionnel, encadrable
Vous pouvez les utiliser, mais avec un DPO impliqué, une base légale documentée et un cloisonnement des accès.
- CRM / ERP : noms, emails B2B, historique d'achats, marges : base légale d'intérêt légitime ou de contrat, information préalable, contrôle d'accès par rôle dans le RAG
- Support client : tickets avec noms de clients, retranscriptions d'appels : minimisation et pseudonymisation obligatoires
- Données salariés : CV, évaluations, planning : analyse d'impact quasi obligatoire, information du CSE
- Données web comportementales : panier, parcours de navigation : consentement via bandeau
Trois conditions cumulatives : une base légale validée, une minimisation associée à un chiffrement, et un accès par rôle : le commercial ne doit pas voir les données RH dans le RAG.
ROUGE : interdit ou à haut risque
À ne jamais mettre dans un assistant IA public ni dans un RAG non sécurisé.
- Données sensibles au sens de l'article 9 du RGPD : santé, origine, opinion politique, biométrie
- Données personnelles non consenties : liste de clients B2C achetée, emails personnels
- Secrets d'affaires non protégés : formules, prix d'achat confidentiels, contrats clients
- Données bancaires, mots de passe, clés API en clair
- Données couvertes par le secret professionnel ou médical
La méthode RAG sécurisé : ne fine-tunez jamais un LLM public
Un RAG sécurisé laisse le modèle chercher la réponse dans un corpus autorisé, cloisonné et journalisé, au lieu d'entraîner un modèle public sur vos données internes, ce qui limite la fuite et facilite le retrait d'une information.
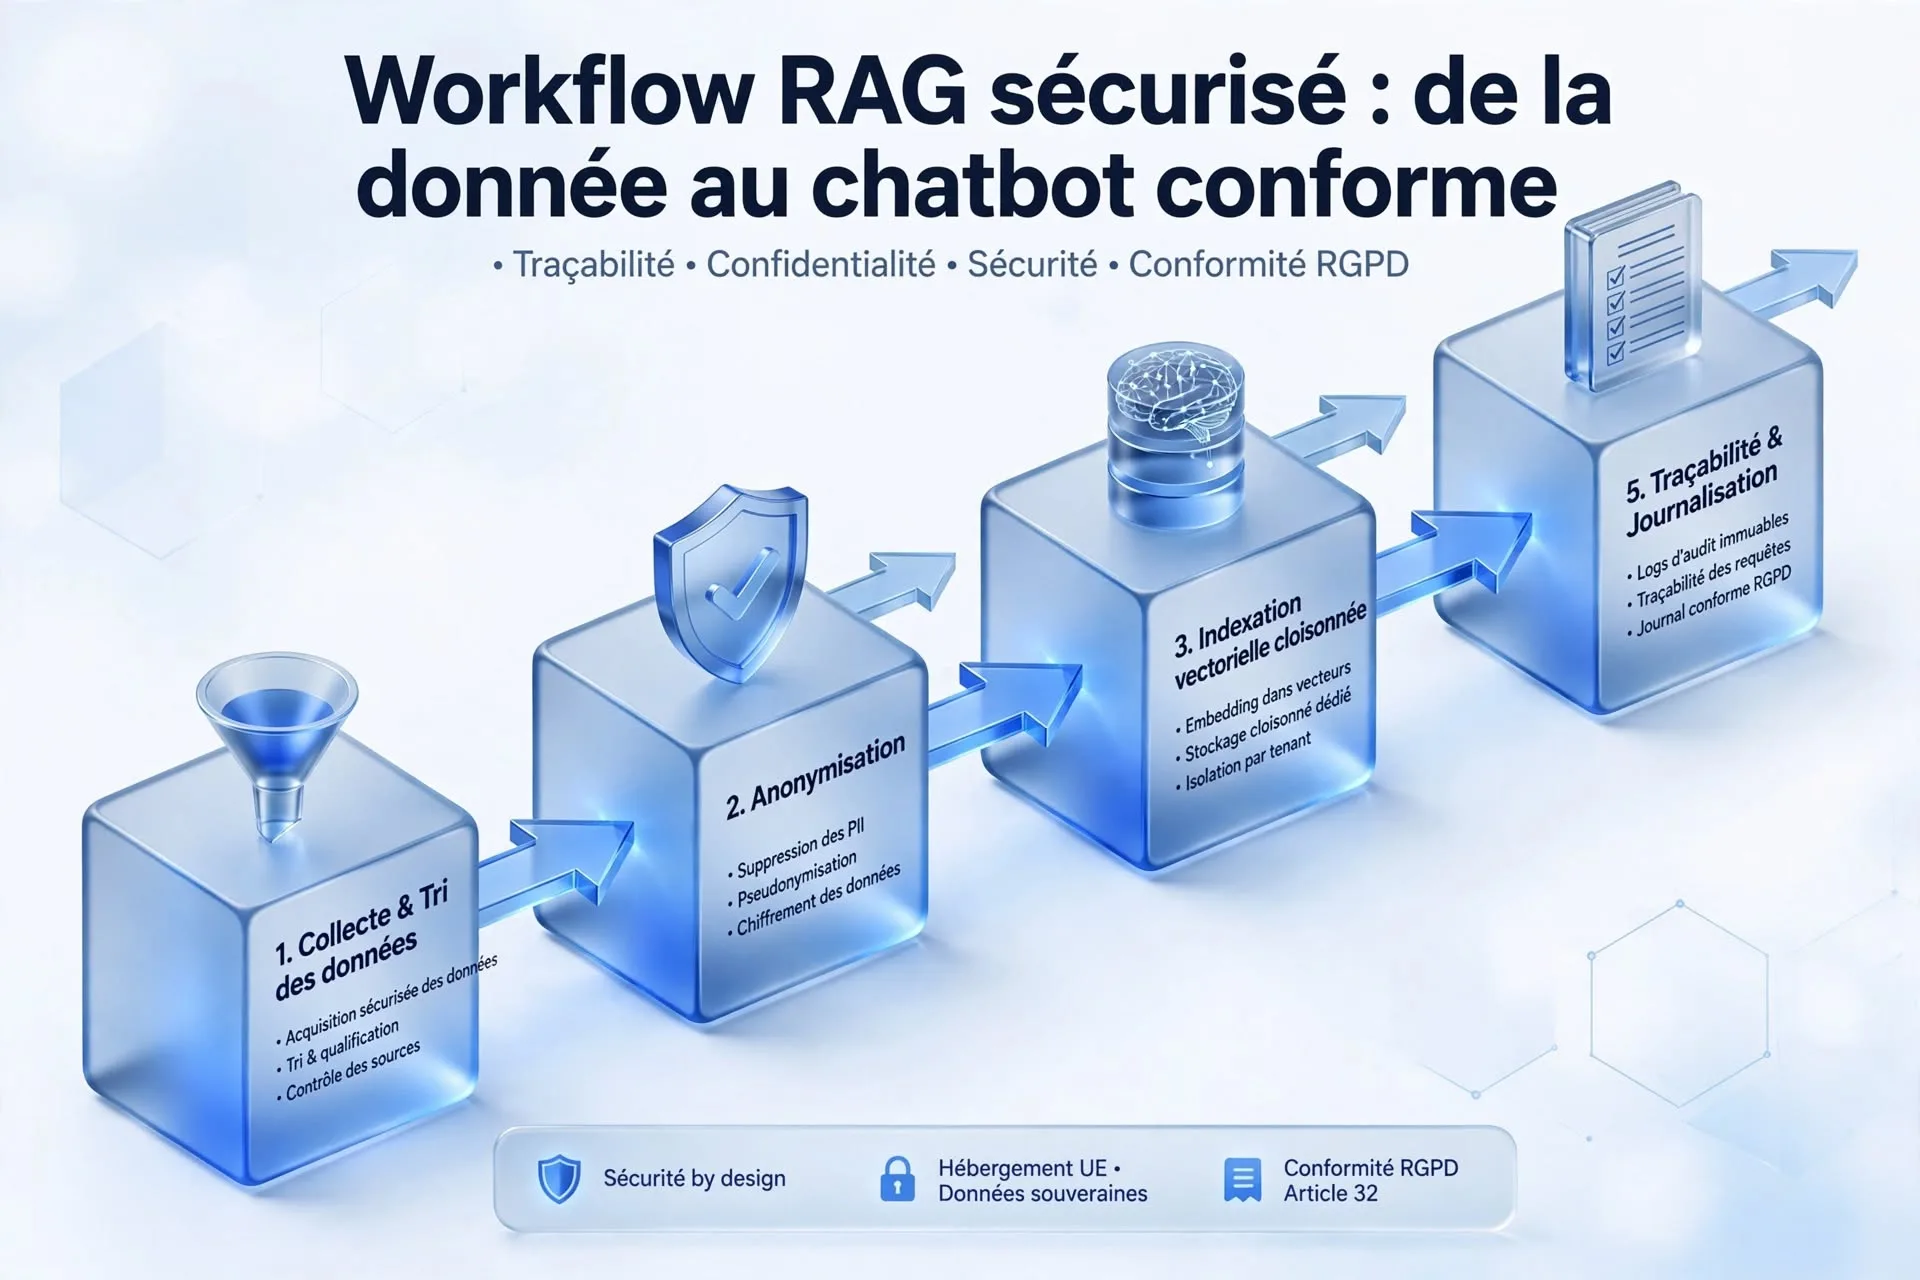
On ne branche pas votre espace de stockage sur un assistant public. On construit un système RAG cloisonné.
1. Collecte et tri
Inventaire des usages IA déjà en place dans l'entreprise (Shadow AI), puis classification VERT / ORANGE / ROUGE de chaque source.
2. Anonymisation
Suppression des données personnelles identifiantes, pseudonymisation, chiffrement au repos et en transit.
3. Indexation vectorielle cloisonnée
Embedding dans une base vectorielle dédiée hébergée en UE, isolation par client, contrôle d'accès par rôle.
4. RAG et modèle de langage
Modèle hébergé en UE, prompt système verrouillé, filtres anti-hallucination sur les prix et les données sensibles.
5. Traçabilité
Logs d'audit immuables, journalisation inspirée de l'article 12 de l'AI Act pour les systèmes qui y sont soumis, registre de traitement tenu à jour.
Résultat attendu : un assistant qui cite ses sources et refuse de répondre lorsqu'il ne dispose pas d'une source autorisée pour le faire.
SEO local : données & IA en 77 / 93 / 94
Seine-et-Marne (77) : la donnée logistique et industrielle
Un territoire où la logistique pèse lourd. Zones à fort potentiel : Champs-sur-Marne (Cité Descartes, smart city), Meaux, Bussy-Saint-Georges et Serris (Val d'Europe, e-commerce), Melun-Sénart et Moissy-Cramayel.
Cas type illustratif : un transporteur avec un WMS. Autorisé = historiques d'expéditions anonymisés, fiches techniques, plans d'entrepôt. Conditionnel = données chauffeurs, sous base légale et information préalable. Interdit = plaques d'immatriculation et données de clients finaux non anonymisées. Cas d'usage RAG : assistant de préparation de commande et FAQ WMS.
Seine-Saint-Denis (93) : la donnée tertiaire à grande échelle
Un pôle tertiaire important de l'Île-de-France. Zones à fort potentiel : Saint-Denis et Plaine Commune, Montreuil, Aubervilliers, La Courneuve et Le Bourget, Noisy-le-Grand.
Cas type illustratif : une PME de services avec un CRM surchargé, qui mélange contacts B2B et B2C. Le tri : les argumentaires commerciaux restent en vert, les contacts B2B avec consentement tracé passent en orange, le B2C sans consentement est exclu. Cas d'usage RAG : assistant de réponse aux appels d'offres et génération de contenu SEO local.
Val-de-Marne (94) : données sensibles, santé et logistique du frais
Pôle santé (CHU Henri-Mondor, Gustave Roussy) et logistique du frais à Rungis. Zones à fort potentiel : Créteil, Vitry-sur-Seine, Ivry-sur-Seine, Rungis, Saint-Maur-des-Fossés, Vincennes.
Cas type illustratif : un distributeur de produits frais et un laboratoire, avec un risque RGPD maximal. Autorisé = fiches produits, températures de chaîne du froid agrégées. Conditionnel = données de livreurs et de clients professionnels de Rungis, sous minimisation stricte. Interdit = données de santé de patients, jamais dans une IA générative sans autorisation spécifique. Cas d'usage RAG : assistant de traçabilité et chatbot B2B sécurisé.
Trois exemples d'usages à partir de sources autorisées
Des sources autorisées suffisent déjà à construire des usages utiles au quotidien, à condition que chaque réponse cite son document d'origine et qu'aucune donnée orange ou rouge ne soit indexée sans cadrage préalable.
-
SAV auto-apprenant : FAQ et tickets résolus anonymisés alimentent un RAG qui répond en citant sa source.
-
SEO local programmatique : vos fiches produits, les données SIRENE et vos avis génèrent des pages locales conformes, avec traçabilité au sens de l'AI Act.
-
Aide au devis : catalogue, grille tarifaire publique et historique de devis gagnés anonymisés alimentent un assistant de devis qui ne divulgue jamais votre marge.
Checklist conformité express
- Inventaire Shadow AI et registre de traitement à jour
- Classification VERT / ORANGE / ROUGE validée avec le DPO
- Base légale documentée pour chaque source orange
- Anonymisation ou pseudonymisation avant indexation
- RAG cloisonné en UE, contrôle d'accès par rôle, pas de LLM public pour les données internes
- Information au titre des articles 13/14 du RGPD et de l'article 50 de l'AI Act
- Logs, supervision humaine et procédure de retrait sur exercice du droit d'opposition
Pour formaliser ces règles, partez de notre modèle de charte IA pour PME. Nos cas d'usage pour exploiter vos documents avec l'IA montrent comment un corpus autorisé peut servir au quotidien.
À retenir
- Constituez un premier corpus exclusivement vert : documentation, CGV, FAQ, pages du site.
- N'ajoutez une source orange qu'après avoir écrit sa base légale, sa règle de minimisation et les rôles qui y accèdent.
- Testez l'assistant sur des questions sans réponse autorisée : il doit refuser plutôt qu'inventer.
- Suspendez le déploiement de tout outil touchant les salariés tant que le CSE n'a pas été consulté.
Leka Digital peut réaliser cette cartographie de vos sources en 77, 93 et 94 dans le cadre d'un diagnostic digital et IA.
Sources
Limites : les exemples par département sont illustratifs et ne constituent pas des cas clients. Cet article ne remplace pas l'avis d'un DPO ou d'un juriste sur votre traitement, et la décision du tribunal de Nanterre est une ordonnance de référé liée à un contexte précis.
- INSEE, Intelligence artificielle dans les entreprises, 2024 : taux d'utilisation de l'IA par les entreprises françaises de 10 salariés ou plus en 2023 et 2024, et comparaison européenne.
- CNIL, délibération n°2025-010 du 6 février 2025 : recommandations sur l'information des personnes et l'exercice de leurs droits.
- Lamy Liaisons, décision du tribunal judiciaire de Nanterre du 14 février 2025 : analyse de l'ordonnance n° 24/01457, suspension du déploiement jusqu'à la fin de la consultation du CSE.
À propos de l’auteur
Nicolas Barbe Calon, Consultant IA & marketing
Nicolas relie l’IA, l’automatisation et le marketing pour répondre à des besoins métier concrets. Il aide les équipes à gagner du temps sans perdre la maîtrise ni la qualité.
Questions fréquentes
Quelles données d'entreprise sont autorisées pour l'IA ?
Les données métier non personnelles ou déjà publiques : documentation interne, fiches produits, CGV, FAQ, contenu de votre site, open data SIRENE, statistiques anonymisées. Les données personnelles B2B sont autorisées sous conditions RGPD.
Puis-je mettre mon CRM dans un assistant IA public ?
Non, pas dans sa version publique. Oui dans un RAG interne cloisonné, hébergé en UE, avec base légale, information des personnes concernées et accès par rôle. Sinon, vous risquez une fuite de données et une non-conformité vis-à-vis de la CNIL.
Qu'est-ce qui est interdit par la CNIL pour l'IA ?
Les données sensibles (santé, opinion), les données personnelles sans base légale, les secrets d'affaires non protégés et les mots de passe. La CNIL rappelle qu'un modèle peut rester soumis au RGPD s'il permet de ré-identifier une personne.
C'est quoi l'obligation de l'AI Act du 2 août 2026 ?
L'article 50 impose, dans des cas définis, d'informer les personnes qu'elles interagissent avec une IA ou qu'un contenu a été généré ou manipulé par IA. Un manquement peut être sanctionné jusqu'à 15 millions d'euros ou 3 % du chiffre d'affaires mondial.
Le Data Act, ça change quoi concrètement ?
Applicable depuis le 12 septembre 2025, il oblige à tracer qui accède aux données issues d'objets connectés et à prévoir les conditions de leur partage.
Repères locaux
Une présence de terrain en Île-de-France.
Leka accompagne particulièrement les entreprises de Seine-et-Marne, de Seine-Saint-Denis et du Val-de-Marne, sur site ou à distance selon le besoin.
Voir la méthode SEO local