Compte personnel ou professionnel pour l'IA : cinq risques à cadrer
Dans cet article
- En bref
- Pourquoi un compte personnel pose-t-il problème au travail ?
- Quels sont les cinq risques concrets ?
- Comment cadrer l'usage en quelques jours ?
- Que décider pour chaque usage personnel recensé ?
- Quelles questions poser au fournisseur d'IA ?
- Quelle procédure garder dans la durée ?
- Que faire après un incident ?
- À retenir
Un Gmail personnel pour envoyer un devis, un Drive privé pour partager des photos de chantier, un ChatGPT gratuit pour reformuler un e-mail client : ces réflexes paraissent anodins. Ils naissent presque toujours d'une bonne intention, gagner du temps quand l'outil officiel est lent, bloque une pièce jointe ou n'existe pas.
Le problème apparaît dès qu'une donnée client transite par un compte que l'entreprise ne contrôle pas. Cet article détaille les cinq risques concrets, la manière de cadrer rapidement l'usage et la conduite à tenir après un incident. Pour écrire la règle sans partir de zéro, utilisez notre générateur de charte IA pour votre équipe.
En bref
Utiliser un compte IA personnel pour le travail expose l'entreprise à cinq risques :
- des données clients exposées dans un outil non validé ;
- un espace qui appartient au salarié, pas à l'entreprise ;
- des mots de passe partagés et un historique impossible à auditer ;
- un départ de salarié non géré, qui emporte ses contenus ;
- des réponses floues du fournisseur sur l'entraînement, la conservation, les régions de traitement et les sous-traitants.
Attribuez un compte nominatif avec authentification multifacteur, bloquez l'usage sensible tant qu'une question reste sans réponse, prévoyez une revue trimestrielle et, après un incident, isolez le compte sans effacer l'historique.
Pourquoi un compte personnel pose-t-il problème au travail ?
Parce que l'espace appartient à l'utilisateur, pas à l'entreprise. L'employeur ne peut ni administrer ce compte, ni retirer un accès, ni récupérer les contenus au départ du salarié. Il reste pourtant responsable : la CNIL rappelle que l'employeur est responsable de la sécurité des données personnelles de son entreprise, y compris lorsqu'elles sont stockées sur des terminaux dont il n'a pas la maîtrise physique ou juridique.
La même CNIL précise que la possibilité d'utiliser des outils personnels relève d'un choix de l'employeur, qui peut l'autoriser sous conditions ou l'interdire. Sans règle écrite, ce choix n'est pas fait : il est subi.
Quels sont les cinq risques concrets ?
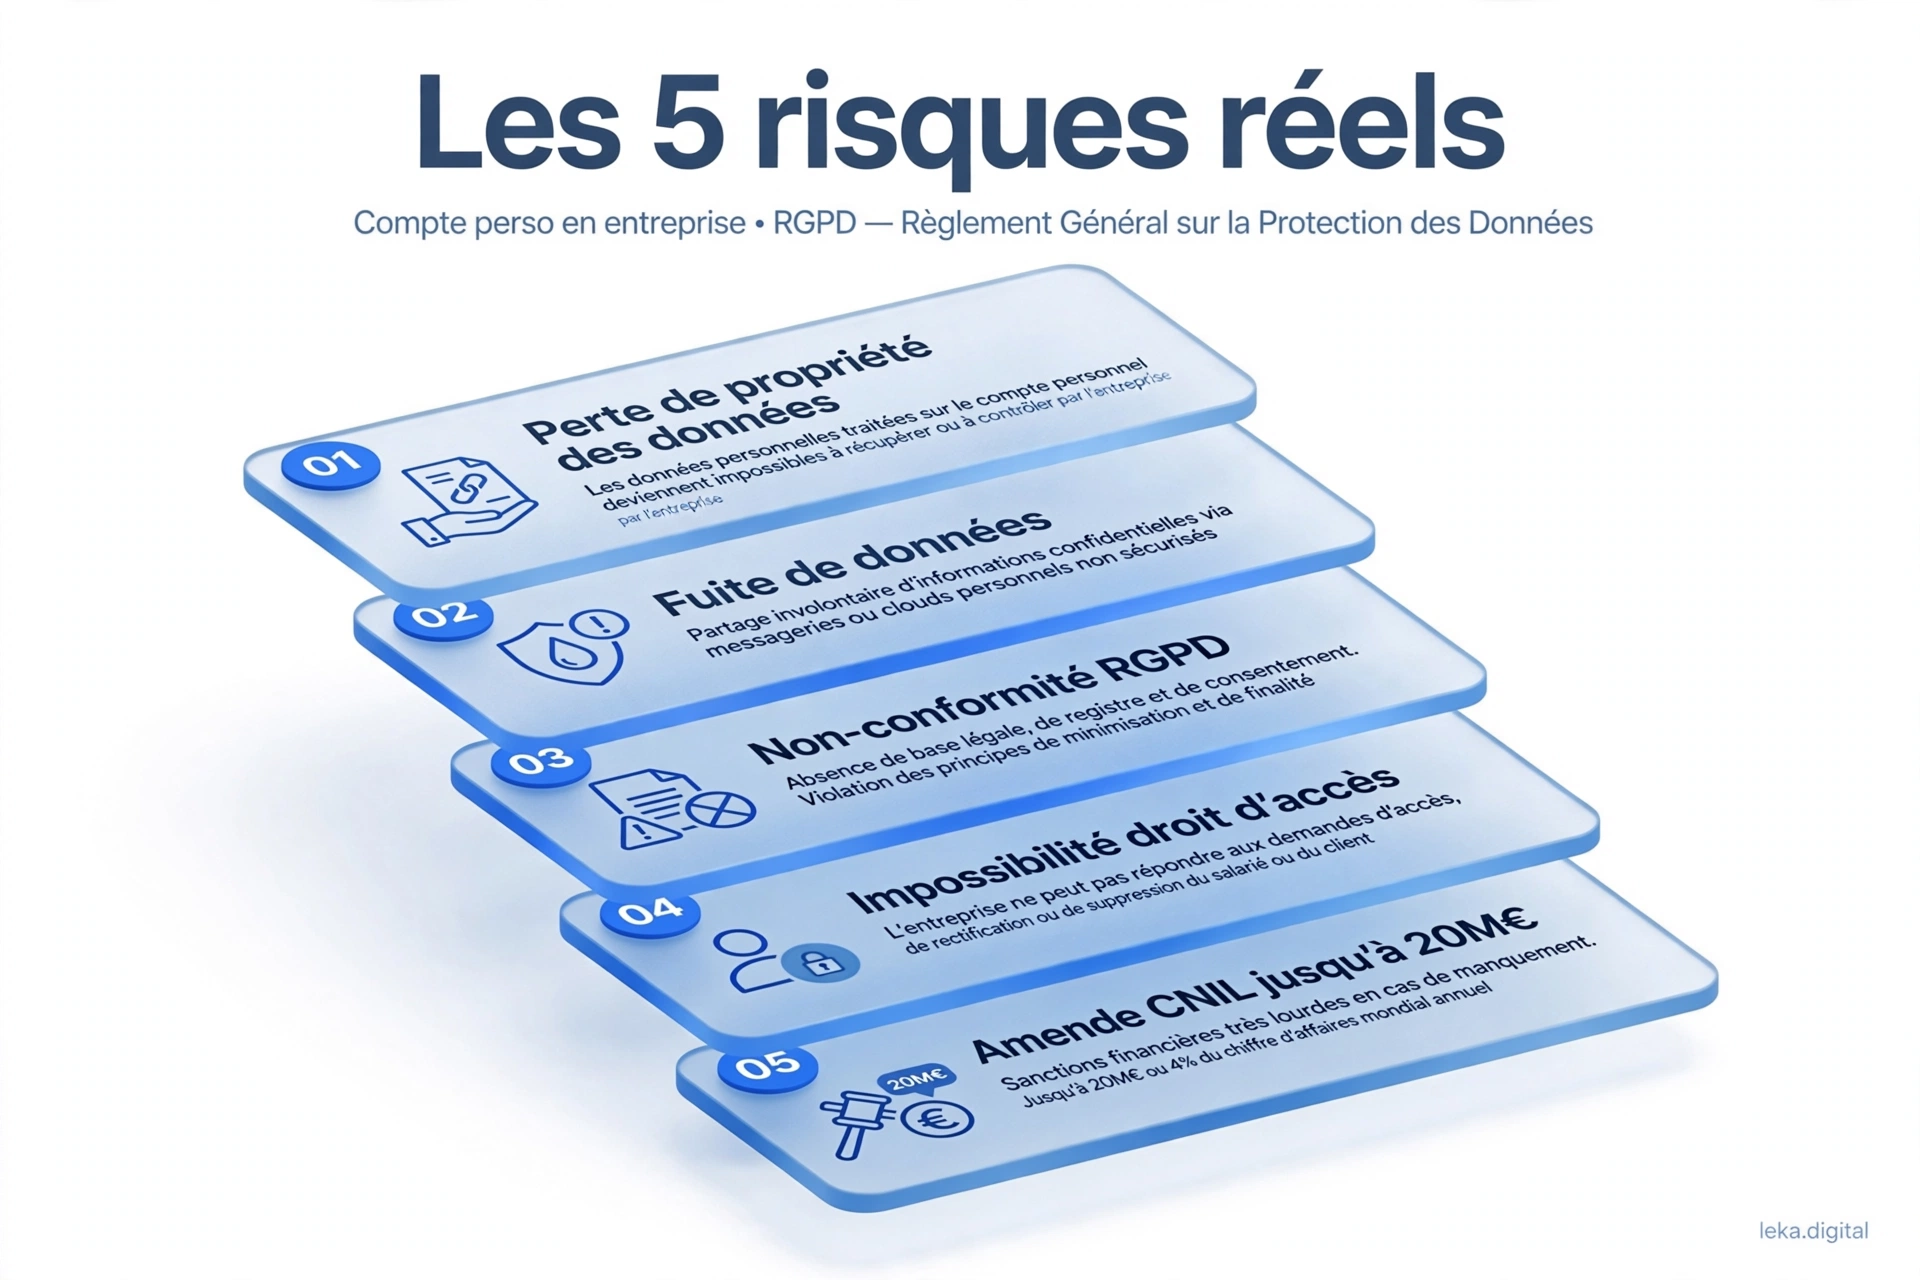
Perdre la maîtrise des contenus
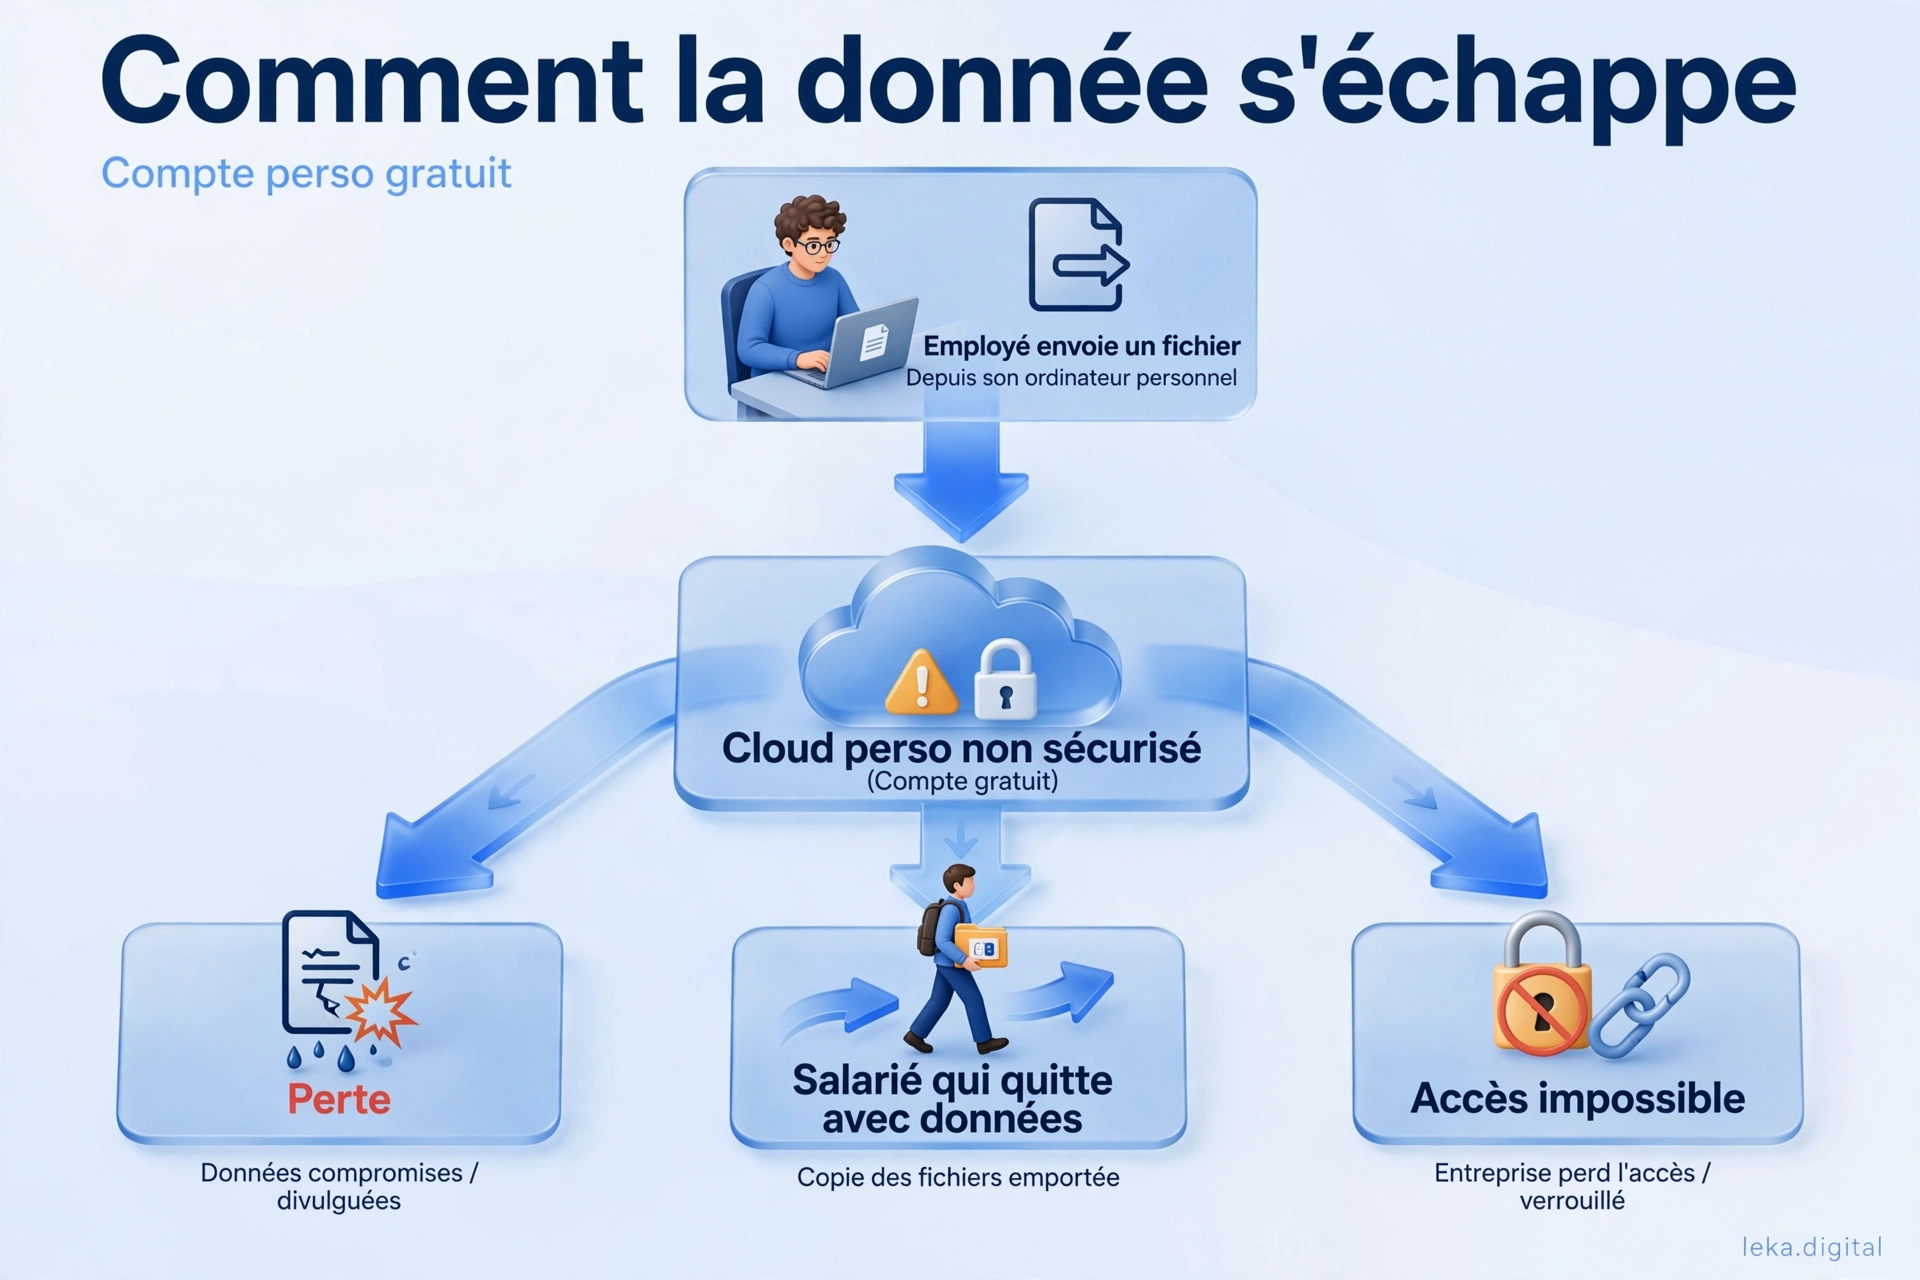
Un devis, un contrat ou une conversation stockés dans l'espace personnel d'un collaborateur échappent à l'entreprise. En cas de litige ou de départ, vous ne pouvez ni les retrouver ni prouver leur version.
Exposer des données sans le savoir
Un fichier copié dans un espace personnel crée une copie hors de tout contrôle, sans journal d'accès. Si des données personnelles y sont perdues, altérées ou consultées sans autorisation, l'incident peut constituer une violation de données : la CNIL la définit comme une perte de disponibilité, d'intégrité ou de confidentialité de données personnelles, de manière accidentelle ou illicite.
Ne plus pouvoir démontrer la conformité
Le RGPD impose au responsable de traitement des mesures de sécurité adaptées et un encadrement contractuel de ses sous-traitants. Un compte gratuit ouvert à titre privé échappe en pratique à ces cadres : l'entreprise n'en fixe ni les mesures de sécurité, ni le contrat avec le fournisseur.
Ne pas pouvoir répondre à une demande d'accès
Si un client exerce son droit d'accès à ses données et que celles-ci sont dispersées dans plusieurs comptes personnels, l'entreprise peine à les retrouver et à répondre complètement.
Aggraver les conséquences d'un incident
En cas de violation présentant un risque pour les droits et libertés des personnes, la notification à la CNIL doit intervenir dans les meilleurs délais et, si possible, dans les 72 heures après sa constatation ; en cas de risque élevé, les personnes concernées doivent aussi être informées. Le RGPD prévoit par ailleurs, pour certains manquements, des amendes pouvant aller jusqu'à 20 millions d'euros ou, pour une entreprise, 4 % du chiffre d'affaires annuel mondial, le montant le plus élevé étant retenu. Un usage toléré sans cadre rend l'incident plus difficile à expliquer.
Comment cadrer l'usage en quelques jours ?
Pas besoin d'un projet de trois mois. Quatre étapes suffisent pour réduire l'essentiel du risque.
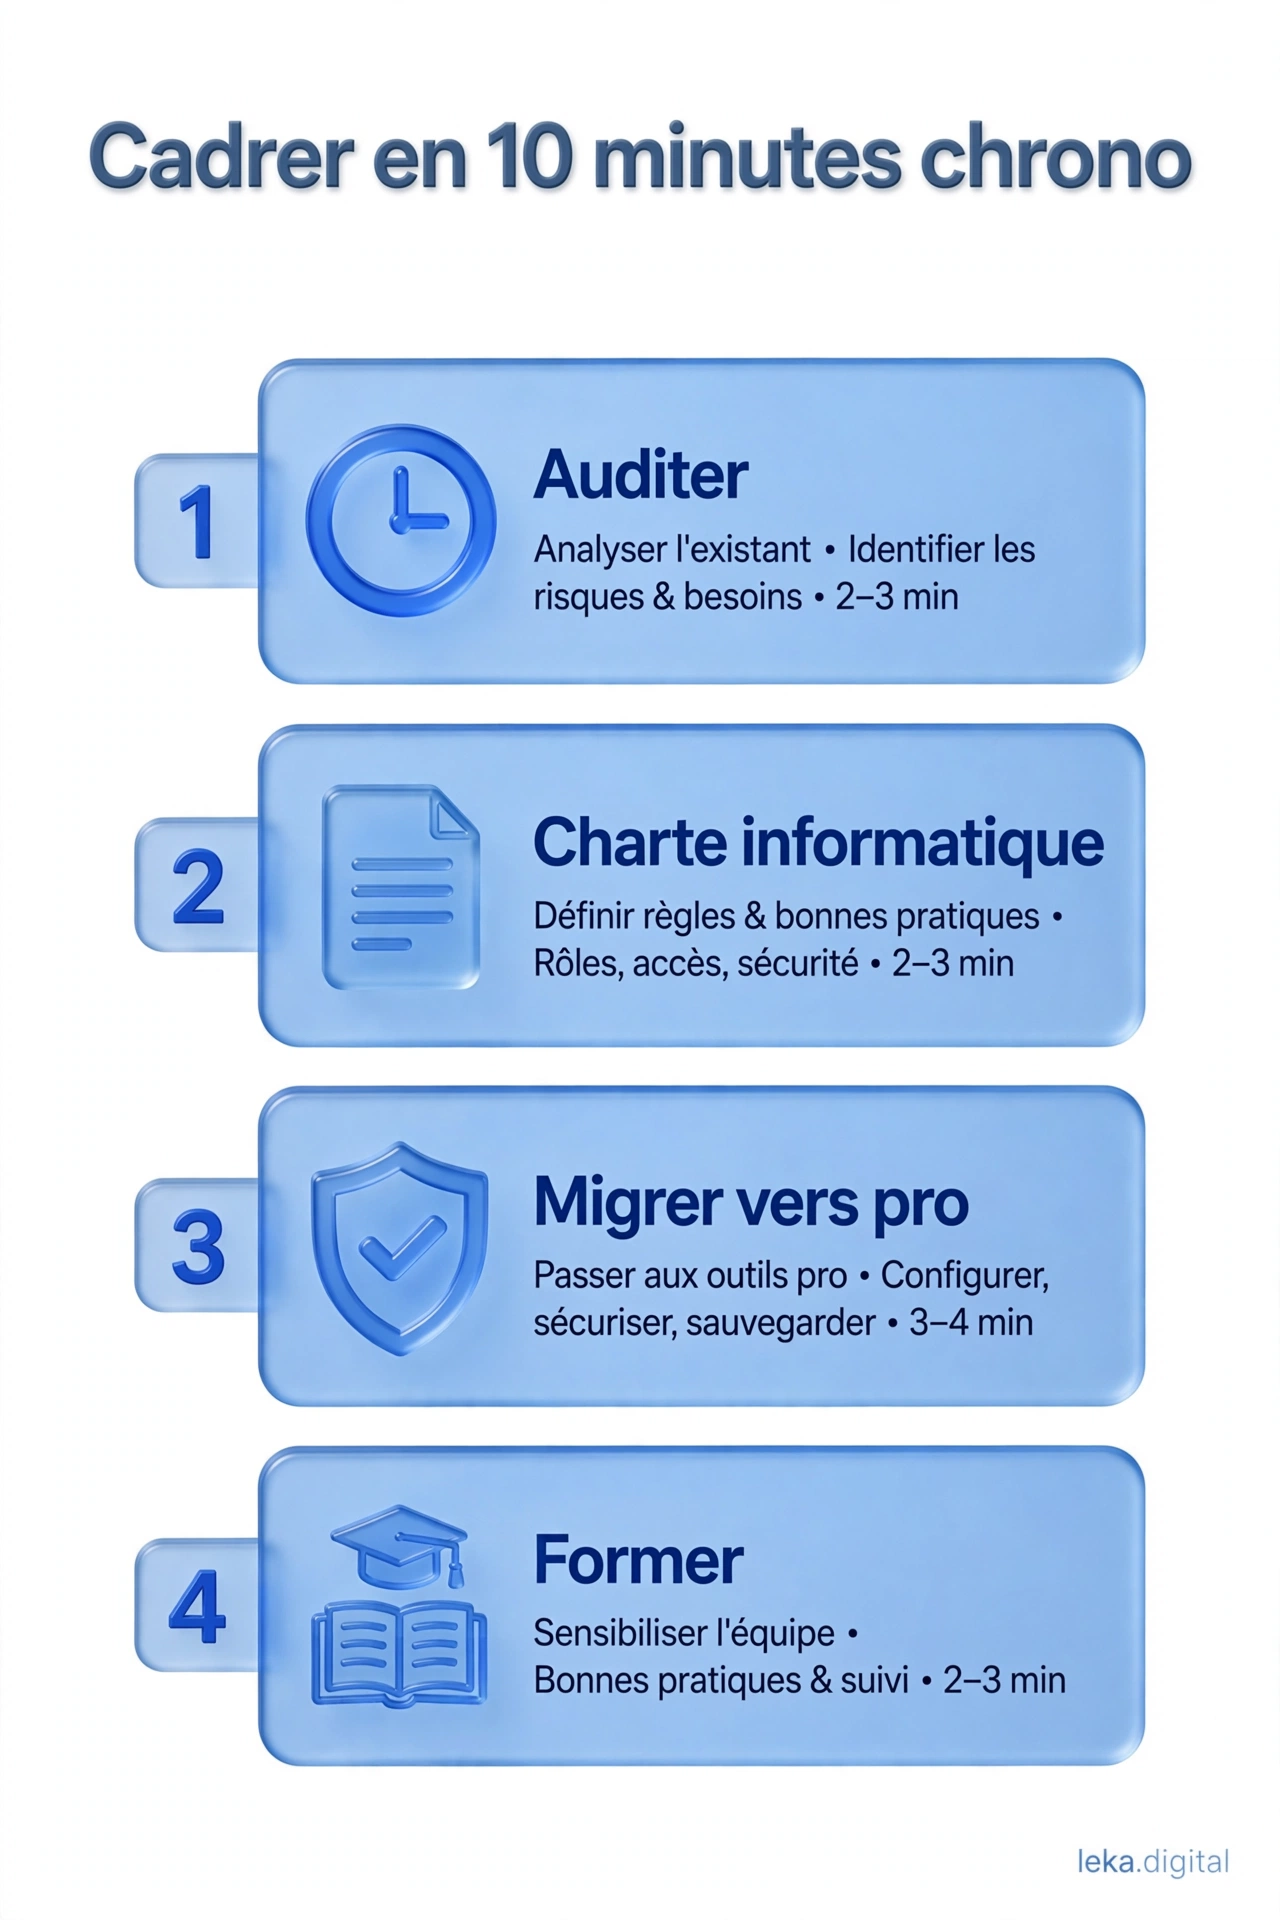
- Recenser sans sanctionner. Demandez à l'équipe qui utilise encore une messagerie, un stockage ou un outil d'IA personnel pour le travail, en précisant que l'objectif est de protéger, pas de punir.
- Écrire la règle. Ajoutez à la charte informatique une phrase claire, par exemple : « L'usage de tout compte personnel (messagerie, stockage, IA générative) pour traiter des données professionnelles est interdit ; des comptes professionnels sont fournis. » Faites-la signer.
- Migrer vers des comptes administrés. Créez des comptes nominatifs, activez l'authentification multifacteur, transférez les fichiers utiles vers un espace partagé de l'entreprise et coupez les partages externes.
- Former en une page. Expliquez la règle et le motif. Ajoutez un canal pour signaler un outil officiel trop lent : c'est souvent lui qui pousse vers les comptes personnels.
Que décider pour chaque usage personnel recensé ?
Une fois le recensement fait, chaque usage d'un compte personnel appelle une décision différente selon les données qu'il a touchées : cette grille permet de traiter la liste ligne par ligne, du plus sensible au plus anodin, sans sanction automatique.
| Usage recensé | Données concernées | Décision | Priorité |
|---|---|---|---|
| Messagerie personnelle pour envoyer des devis | Coordonnées et prix de clients | Migrer vers la messagerie de l'entreprise, récupérer l'historique utile | Immédiate |
| Stockage personnel pour les photos de chantier | Adresses, visages, plans | Transférer vers l'espace partagé, supprimer la copie personnelle, couper les liens publics | Immédiate |
| IA gratuite pour reformuler des e-mails clients | Noms, réclamations, montants | Interdire sur données réelles, autoriser sur texte anonymisé en attendant un outil validé | Haute |
| IA gratuite pour des idées de publication | Aucune donnée client | Autoriser sous la charte, avec relecture avant publication | Normale |
| Mot de passe d'un outil partagé entre collègues | Accès à tous les dossiers de l'outil | Créer des comptes nominatifs avec authentification multifacteur, changer le mot de passe | Immédiate |
Consignez chaque ligne avec la date de la décision et la personne qui l'a prise. Ce tableau devient la trace de votre démarche si un incident survient plus tard.
Quelles questions poser au fournisseur d'IA ?
Demandez si les conversations servent à entraîner le modèle, combien de temps elles sont conservées, dans quelles régions elles sont traitées et quels sous-traitants interviennent. Vérifiez l'export, la suppression, les journaux d'accès et la possibilité de désactiver un compte.
Une réponse commerciale vague ne suffit pas : archivez le lien ou le contrat consulté avec la date de vérification. Si une réponse reste inconnue, bloquez l'usage sensible jusqu'à clarification.
Quelle procédure garder dans la durée ?
Attribuez un compte nominatif à chaque utilisateur, activez l'authentification multifacteur et interdisez le partage de mots de passe. Classez les prompts par niveau de sensibilité, anonymisez les données au stade du test et imposez une relecture pour tout document client.
Réalisez une revue trimestrielle des comptes, des extensions et des espaces partagés, et retirez les accès dès le départ d'un collaborateur.
Que faire après un incident ?
Isolez le compte, identifiez les données copiées, prévenez le responsable désigné et conservez les éléments utiles à l'analyse. Ne supprimez pas précipitamment l'historique qui permettrait de comprendre l'incident.
Évaluez ensuite si la violation présente un risque pour les personnes et doit être notifiée. Corrigez la règle, formez l'équipe et vérifiez que les nouveaux usages respectent le cadre défini.
À retenir
- Lancez le recensement des comptes personnels cette semaine, avec un message qui rassure plutôt qu'il ne sanctionne.
- Ajoutez la phrase d'interdiction à la charte et faites-la signer avant de migrer les comptes.
- Traitez en priorité les outils qui contiennent des données clients, puis les espaces de stockage, puis les outils d'IA.
- Si un outil officiel est jugé trop lent par l'équipe, corrigez-le : sinon, les comptes personnels reviendront.
Pour formaliser la règle et désigner un responsable, appuyez-vous sur un diagnostic digital et IA.
Sources
Limites : ces sources présentent le cadre général. La qualification d'une violation et le choix des mesures dépendent de votre situation, à vérifier avec votre DPO ou votre conseil.
- CNIL, BYOD : quelles sont les bonnes pratiques ? : responsabilité de l'employeur sur la sécurité des données, même sur des terminaux non maîtrisés, et choix d'autoriser ou d'interdire les outils personnels.
- CNIL, notifier une violation de données personnelles : définition d'une violation et notification dans les 72 heures lorsque c'est possible.
- CNIL, RGPD chapitre VIII : voies de recours, responsabilité et sanctions : amendes pouvant atteindre 20 millions d'euros ou 4 % du chiffre d'affaires annuel mondial.
À propos de l’auteur
Nicolas Barbe Calon, Consultant IA & marketing
Nicolas relie l’IA, l’automatisation et le marketing pour répondre à des besoins métier concrets. Il aide les équipes à gagner du temps sans perdre la maîtrise ni la qualité.
Questions fréquentes
Est-il illégal d'utiliser un compte personnel au travail ?
Pas en soi. C'est à l'employeur d'autoriser ou d'interdire l'usage d'outils personnels, et il reste responsable de la sécurité des données. Sans règle écrite, le risque de non-conformité est réel.
Un compte personnel est-il toujours interdit pour l'IA ?
La règle dépend de l'organisation et des données traitées. Pour un usage professionnel, faites valider l'outil et préférez un espace administré par l'entreprise.
Que faire d'un compte personnel déjà utilisé ?
Recensez les usages, retirez les données sensibles, transférez ce qui doit l'être vers un espace de l'entreprise et documentez la nouvelle règle.
Que risque l'entreprise si un salarié part avec des données sur son compte personnel ?
Elle perd l'accès aux contenus, peine à répondre à une demande d'accès et doit évaluer si l'incident constitue une violation de données à notifier.
Repères locaux
Une présence de terrain en Île-de-France.
Leka accompagne particulièrement les entreprises de Seine-et-Marne, de Seine-Saint-Denis et du Val-de-Marne, sur site ou à distance selon le besoin.
Voir la méthode SEO local